ส่ง Laravel ขึ้น host ด้วย tar แล้วเจอ Pail, Filament, cache object
deploy ครั้งแรกของเว็บ Laravel เล็กๆ ด้วย tarball กับดักสี่ข้อที่ไม่เกี่ยวกับโค้ดธุรกิจเลย เล่าอาการ สาเหตุ และรูปร่างสคริปต์ที่ทำให้ย้อนกลับได้
สรุปใน 1 นาที
- อาการ/ปัญหา
- deploy Laravel ด้วย tarball แบบ --no-dev ขึ้น DirectAdmin ครั้งแรกแล้วเจอข้อผิดพลาดที่ไม่เกี่ยวกับโค้ดธุรกิจ
- ใครควรอ่าน
- คนที่ deploy แอป Laravel ที่ใช้ Filament ขึ้นโฮสต์ DirectAdmin
- ทางแก้แบบสั้น
- ไล่แก้สี่กับดัก แคช packages.php จากเครื่อง dev, Filament ฉีด closure ตามชื่อพารามิเตอร์, Laravel 13 ไม่คืน object จาก cache, Options ใน .htaccess ทำ 500
พอดีเว็บของหน่วยงานเล็กๆ แห่งหนึ่งที่ใช้ CMS เก่าโดนเจาะ ผมเลยทำใหม่เป็น Laravel กับ Filament เก็บข้อมูลใน SQLite ไม่มีส่วนเสริมของบุคคลที่สามเลย แล้วส่งขึ้นโฮสต์ DirectAdmin ด้วยการ build เป็น tarball บนเครื่อง Windows ที่ผมใช้พัฒนา ฟังดูเหมือนเรื่องง่าย และก็ง่ายจริงถ้าไม่ได้เจอกับดักเล็กๆ สี่ข้อที่กินเวลาตอน deploy ครั้งแรก
ผมไม่เอ่ยชื่อหน่วยงาน โดเมน หรือเนื้อหาของเว็บนะครับ เก็บไว้แค่ "CMS เก่าที่ถูกเจาะ" กับ "เว็บใหม่" เพราะบทเรียนไม่ได้อยู่ที่ว่าเว็บของใคร ส่วนที่อยู่ในบทความนี้ทั้งชื่อผู้ใช้ ที่อยู่ IP และพาธ เป็นตัวอย่างกลางๆ ที่ผมเปลี่ยนใหม่ทั้งหมด
รูปร่างของ deploy ที่ใช้ได้จริง
เริ่มจากรูปร่างก่อน เพราะกับดักทั้งสี่ข้อเกิดตรงรอยต่อของขั้นตอนนี้ทั้งนั้น หลักคือ build บนเครื่อง dev ให้สะอาด ส่งเป็นไฟล์เดียว แล้วให้สคริปต์ฝั่งเซิร์ฟเวอร์ที่รันด้วย root เป็นคนตัดสินว่าอะไรต้องเก็บจากรอบก่อน
ฝั่ง Windows ผมรันสคริปต์นี้ ซึ่งคัดลอกแอปไปโฟลเดอร์ build โดยตัดของที่ไม่ควรไปทิ้ง แล้วติดตั้ง dependency เฉพาะ production
$src   = 'C:\dev\myapp'
$build = 'C:\build\myapp'

Remove-Item $build -Recurse -Force -ErrorAction SilentlyContinue
# ไม่เอา vendor, .env, ไฟล์ sqlite, log และแคชของ bootstrap ไปด้วย
robocopy $src $build /E /XD vendor node_modules .git logs /XF .env *.sqlite /NFL /NDL /NJH /NJS | Out-Null

Push-Location $build
composer install --no-dev --optimize-autoloader --no-interaction
# แคชรายชื่อแพ็กเกจต้องถูกสร้างใหม่ที่ปลายทาง ไม่ใช่เอามาจากเครื่อง dev (ดูกับดักข้อ 1)
Remove-Item bootstrap\cache\packages.php, bootstrap\cache\services.php -Force -ErrorAction SilentlyContinue
Pop-Location

tar -czf C:\build\app.tgz -C $build .
อัปโหลดด้วย pscp หรือ scp ก็ได้ ขั้นตอนอัปโหลดมีกับดักของตัวเองเรื่องชื่อไฟล์ทับกัน ผมเขียนไว้แยกใน เรื่อง pscp ทับชื่อไฟล์ ตรงนี้ไม่พูดซ้ำ ฝั่งเซิร์ฟเวอร์เป็นสคริปต์ที่รันด้วย root
#!/bin/bash
# deploy-app.sh <app.tgz>   (รันด้วย root)  ตัวอย่างกลางๆ
set -euo pipefail
U=webuser; D=example.com; H=/home/$U/domains/$D; APP=$H/laravel_app; PHP=/usr/local/php84/bin/php
TS=$(date +%Y%m%d-%H%M%S); NEW=$H/laravel_app.new.$TS
as()  { runuser -u $U -- "$@"; }
art() { (cd "$APP" && as $PHP artisan "$@"); }

mkdir -p "$NEW" && tar -xzf "$1" -C "$NEW"
mkdir -p "$NEW"/storage/logs "$NEW"/storage/framework/{sessions,views,cache/data} "$NEW"/bootstrap/cache
chown -R $U:$U "$NEW"

if [ -d "$APP" ]; then
  # อัปเดต: เก็บ .env ฐานข้อมูล และไฟล์ที่ผู้ใช้อัปโหลดไว้
  cp -a "$APP/.env" "$NEW/.env"
  cp -a "$APP/database/database.sqlite" "$NEW/database/database.sqlite"
  rm -rf "$NEW/storage/app/public"; cp -a "$APP/storage/app/public" "$NEW/storage/app/public"
  rm -rf "$H/laravel_app.prev"; mv "$APP" "$H/laravel_app.prev"; mv "$NEW" "$APP"
else
  mv "$NEW" "$APP"      # ติดตั้งครั้งแรก: สร้าง .env และ APP_KEY แยกอีกขั้น
fi

chmod 600 "$APP/.env"; chmod 750 "$APP/database"; chmod 640 "$APP/database/database.sqlite"
ln -sfn ../storage/app/public "$APP/public/storage"

art migrate --force
art optimize:clear >/dev/null
art config:cache; art route:cache; art view:cache
systemctl reload php-fpm84

# ตรวจกับเซิร์ฟเวอร์นี้จริง ไม่ผ่าน DNS
for u in / /admin/login /.env; do
  printf '%-20s %s\n' "$u" "$(curl -sk -o /dev/null -w '%{http_code}' --resolve $D:443:203.0.113.10 "https://$D$u")"
done
รหัสผู้ดูแลครั้งแรกผมไม่ได้ใส่ในสคริปต์ ติดตั้งครั้งแรกอ่านจากไฟล์ที่เฉพาะ root อ่านได้ แล้วลบทิ้งด้วย shred หลังใช้เสร็จ ส่วนรอบอัปเดตสคริปต์ไม่แตะ .env กับฐานข้อมูลของรอบก่อนเลย เก็บ release เก่าไว้เป็น laravel_app.prev เสมอ ซึ่งเป็นทางถอยเดียวที่ผมมี
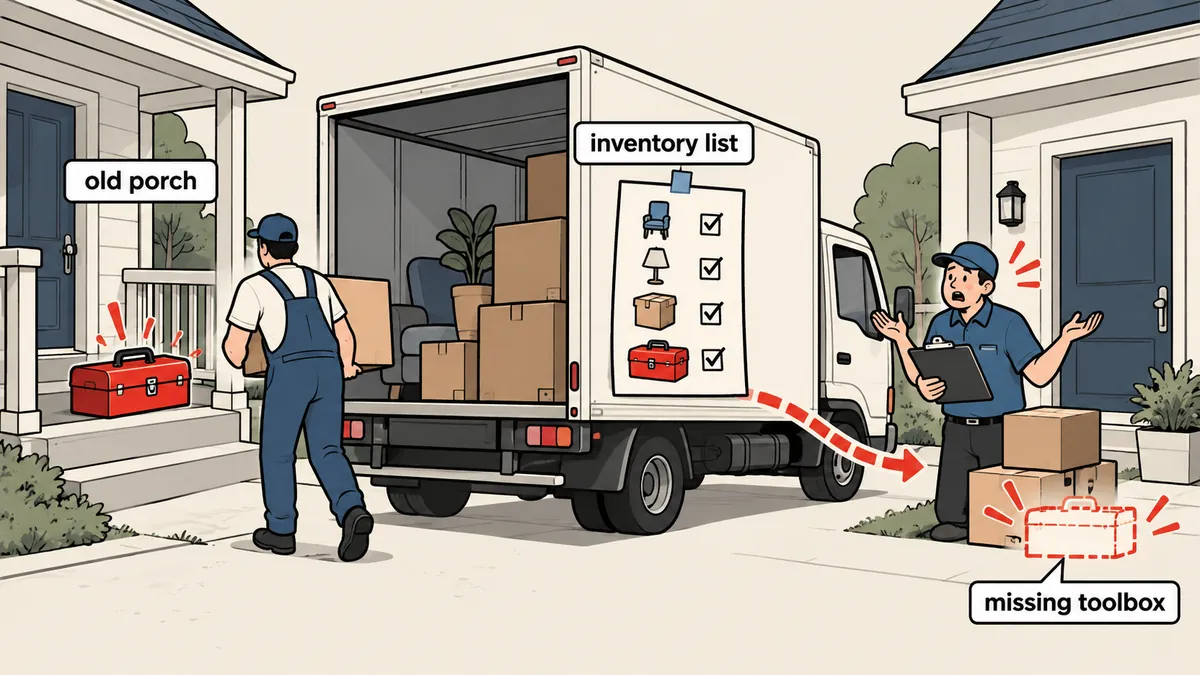
สี่กับดักที่ไม่เกี่ยวกับโค้ดธุรกิจเลย
ผมสรุปเป็นผังเดียวไว้ก่อน แล้วค่อยเล่าทีละข้อว่าเจออะไร พิสูจน์ยังไง และแก้ตรงไหน
ข้อ 1: Pail ไม่พบ ทั้งที่ build ด้วย --no-dev
อาการคือแอปบูตไม่ขึ้นบนเซิร์ฟเวอร์ด้วย error ว่าไม่พบคลาส Laravel\Pail\PailServiceProvider ข้อความนี้ทำให้สงสัยแรกๆ ว่า --no-dev ทำงานหรือเปล่า แต่ vendor/ บนเซิร์ฟเวอร์ไม่มี Pail จริงตามที่ตั้งใจ คำถามคือแล้วทำไมแอปยังเรียกหามัน คำตอบอยู่ที่ bootstrap/cache/packages.php กับ services.php สองไฟล์ที่ Laravel สร้างตอน discover แพ็กเกจ มันเก็บรายชื่อ provider ที่ค้นเจอบนเครื่อง dev ซึ่งมี Pail รวมอยู่ด้วย และผมคัดลอกสองไฟล์นี้ไปกับโฟลเดอร์ทั้งก้อน
ทางแก้คือไม่ส่งสองไฟล์นี้ไปเลย ตัดออกตอนคัดลอก และลบซ้ำหลัง composer install ในโฟลเดอร์ build ตามสคริปต์ข้างบน แล้วให้ Laravel สร้างใหม่ที่ปลายทางตอนบูตหรือตอนรัน package:discover
ถ้าเจอ error นี้แล้วรัน composer install แบบมี dev บนเซิร์ฟเวอร์ production แอปจะบูตได้ แต่คุณเพิ่งแบก dependency ที่ไม่จำเป็นขึ้นไป ซึ่งเป็นพื้นผิวโจมตีเพิ่มโดยเปล่าประโยชน์ แก้ที่ไฟล์แคชที่ไม่ควรไปตั้งแต่แรก
ข้อ 2: Filament ฉีดพารามิเตอร์ของ closure ตามชื่อ
ข้อนี้ยากตรงที่ error ไม่ชี้มาที่ Filament เลย callback ในรีซอร์สที่เขียนแบบนี้พัง
// ผิด: Filament หาตัวแปรจาก "ชื่อ" พารามิเตอร์ ไม่ได้ดูแค่ type
Select::make('category_id')
    ->relationship('category', 'name', modifyQueryUsing: fn (Builder $q) => $q->where('active', true));

// ถูก: ใช้ชื่อที่ Filament รู้จัก
Select::make('category_id')
    ->relationship('category', 'name', modifyQueryUsing: fn (Builder $query) => $query->where('active', true));
พอพารามิเตอร์ชื่อ $q ไม่ตรงกับชื่อที่ Filament รู้จัก (เช่น $query $record $state $livewire) มันไม่ได้ฉีดอะไรที่ถูกต้องให้ ผลคือได้ข้อความแปลกๆ ว่ากำลังเรียกเมธอดบนค่า null ซึ่งอ่านแล้วนึกไม่ถึงว่าเกี่ยวกับ Filament กติกาที่ผมใช้ตอนนี้คือ พารามิเตอร์ของ closure ใน Filament ตั้งชื่อตามที่เอกสารกำหนดเสมอ แล้วระบุ type เสริมได้ ผมไม่ได้ทดสอบข้อนี้ซ้ำตอนเขียนบทความ ข้อมูลมาจากบันทึกของโปรเจกต์ที่ทำตอนเจอปัญหา เลยขอให้ตรวจกับเอกสารของ Filament รุ่นที่คุณใช้อีกครั้ง
ข้อ 3: Laravel 13 ไม่ยอมคืน object จาก cache
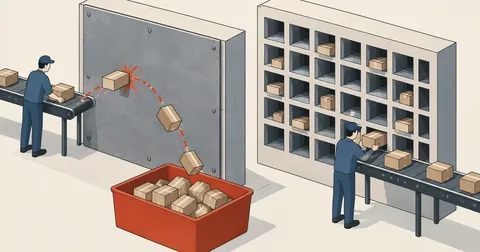
ของที่เคยเก็บ Eloquent collection ลง Cache::remember ได้ในรุ่นก่อน พอเป็น Laravel 13 คืนค่ากลับมาเป็น __PHP_Incomplete_Class ผมไปไล่ดูที่ source ของ framework แล้วได้ข้อเท็จจริงที่ยืนยันได้สองข้อ ทุก cache store เรียก unserialize($value, ['allowed_classes' => ...]) และรายการคลาสที่อนุญาตมาจาก config('cache.serializable_classes') ส่วนค่าเริ่มต้นใน skeleton เป็นอะไรผมอ้างจากบันทึกโปรเจกต์ (จำกัดคลาส ไม่ปล่อยทุกคลาส) ไม่ได้ยืนยันซ้ำ
// เดิม: เก็บ collection ของ model ลง cache
$latest = Cache::remember('news.latest', 600, fn () => Post::latest()->take(5)->get());

// แก้: เก็บเป็น array ล้วน ใช้ข้อมูลตอนแสดงผลจาก array
$latest = Cache::remember('news.latest', 600, fn () => Post::latest()->take(5)->get()->toArray());
ทางเลือกอีกทางคือระบุคลาสที่อนุญาตใน config/cache.php เองด้วย serializable_classes ผมเลือกเก็บเป็น array เพราะง่ายกว่าและไม่ต้องไปเปิดสิทธิ์ให้ unserialize คลาสไหนเพิ่ม ซึ่งสอดคล้องกับเหตุผลที่ framework จำกัดไว้ตั้งแต่ต้นอยู่แล้ว
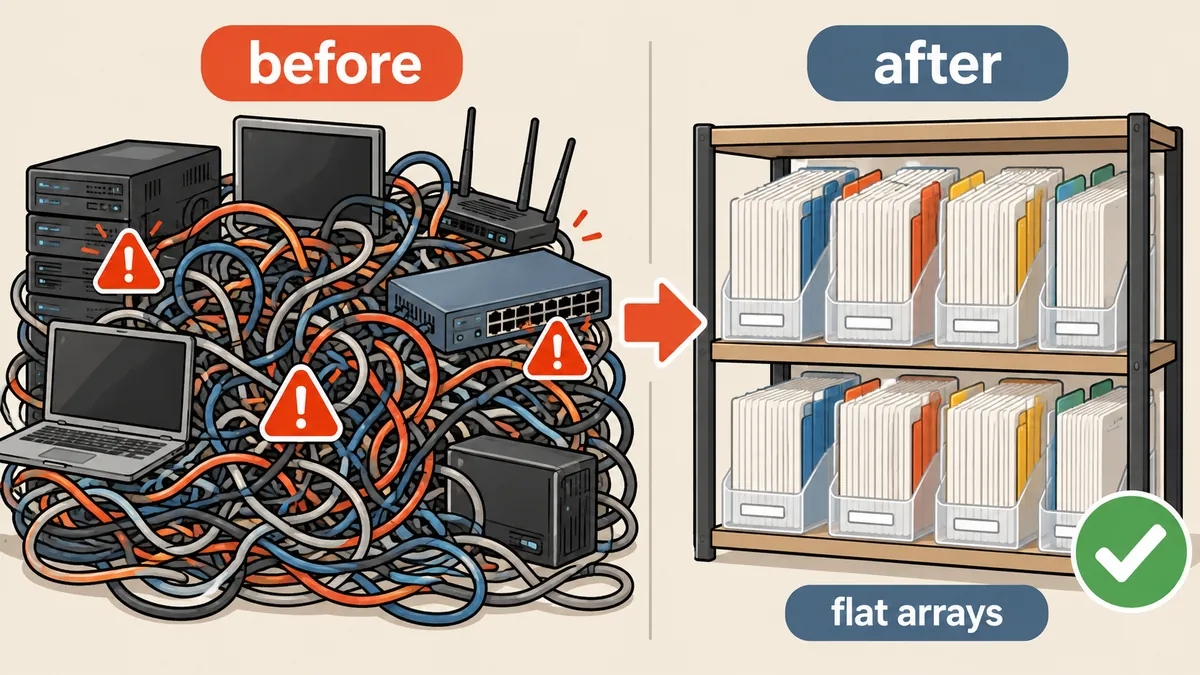
ข้อ 4: Options ใน .htaccess ทำให้ 500
บรรทัดอย่าง Options -Indexes หรือ +FollowSymLinks ใน .htaccess ทำให้หน้าตอบ 500 บนโฮสต์ DirectAdmin เพราะ Apache ของโฮสต์ตั้ง AllowOverride โดยไม่รวม Options ดังนั้นไม่อนุญาตให้ .htaccess สั่งทิศทางนี้ วิธีแก้คือเอาบรรทัดนั้นออก ไม่ต้องหาที่ใส่ใหม่
ในโฟลเดอร์อัปโหลดมีเรื่องที่ต้องทำต่างหาก คือไม่ให้มีอะไรในนั้นรันเป็น PHP ได้ ผมวาง .htaccess ของโฟลเดอร์นั้นเองด้วยบล็อก FilesMatch ที่ปฏิเสธนามสกุลอันตราย ซึ่งใช้ได้บนโฮสต์นี้ และไม่ใช้คำสั่ง Options เลย
# storage/app/public/.htaccess  ไฟล์ที่ผู้ใช้อัปโหลดต้องไม่ถูกรันเป็นสคริปต์
<FilesMatch "\.(php\d?|phtml|phar|pl|py|cgi|sh)$">
    Require all denied
</FilesMatch>
สลับจาก CMS เก่ามาแอปใหม่ ให้ถอยได้
ครั้งแรกที่ติดตั้ง สคริปต์ของผมสร้าง .env ใหม่พร้อม APP_KEY ที่สุ่มเอง แล้วใส่ค่าที่ production ควรมี ซึ่งต่างจากค่าบนเครื่อง dev หลายตัว
APP_ENV=production
APP_DEBUG=false
APP_URL=https://example.com
APP_TIMEZONE=Asia/Bangkok
LOG_CHANNEL=daily
LOG_LEVEL=warning
DB_CONNECTION=sqlite
SESSION_DRIVER=database
SESSION_SECURE_COOKIE=true
SESSION_ENCRYPT=true
CACHE_STORE=file
QUEUE_CONNECTION=sync
# APP_KEY=<สร้างด้วย php artisan key:generate --show แล้วใส่เอง ห้ามคัดลอกจากเครื่อง dev>
ส่วนการเอาเว็บเดิมออกจาก web root ผมไม่ลบ ย้ายไปไว้นอกที่ที่เว็บเข้าถึงได้ ตั้งสิทธิ์เป็น 700 แล้วให้ public_html ชี้ไปที่ laravel_app/public ด้วย symlink คำสั่งเดียวของทางย้อนคือลบ symlink แล้วย้ายโฟลเดอร์เดิมกลับ ผมถือว่าเว็บที่ถูกเจาะแล้วไม่ควรถูกทิ้งไว้ให้เข้าถึงได้ต่อ แต่ก็ไม่ควรถูกลบจนหมดหลักฐาน เก็บไว้ให้คนตรวจทีหลังได้
OLD=/home/webuser/old_cms_$TS
mv "$H/public_html" "$OLD" && chmod 700 "$OLD"        # เก็บของเดิมไว้ ปิดจากเว็บ
ln -s laravel_app/public "$H/public_html"
chown -h webuser:webuser "$H/public_html"

# ย้อนกลับ
# rm "$H/public_html" && mv "$OLD" "$H/public_html"
ผมเลือกใช้ tarball แทน git pull บนเซิร์ฟเวอร์ด้วยเหตุผลส่วนตัวสองข้อ คือไม่อยากให้ที่เก็บโค้ดกับประวัติ commit ไปอยู่บนเครื่องที่เปิดสู่อินเทอร์เน็ต และอยากรู้แน่ๆ ว่าสิ่งที่ขึ้นไปคือของที่ build ผ่านบนเครื่องผมแล้ว ไม่ใช่ของที่ build ใหม่บนเซิร์ฟเวอร์ที่เวอร์ชันเครื่องมืออาจต่างกัน ใครชอบ git pull ก็ตามใจครับ ขอแค่ข้อ 1 ถึงข้อ 4 ด้านล่างยังเกิดได้ไม่ว่าจะส่งขึ้นด้วยวิธีไหน
ตรวจให้ถูกวิธี ย้อนให้ได้ และเลิกค้างไว้ในเครื่อง
ตรวจหลัง deploy ทุกครั้งด้วย curl --resolve host:443:IP ไปที่ที่อยู่ของเซิร์ฟเวอร์นี้ตรงๆ อย่าส่งไปที่ 127.0.0.1 พร้อมหัวข้อ Host เพราะบนโฮสต์ที่มีหลาย virtual host คำขอนั้นอาจตกไปที่ vhost อื่นแล้วได้ 404 ปลอม ซึ่งเสียเวลาไล่ผิดที่ ผมตรวจสามที่เสมอ คือหน้าแรกว่าขึ้น หน้าล็อกอินผู้ดูแลว่าเปิดได้ และ /.env ที่ต้องไม่ใช่ 200 เพราะถ้า docroot ชี้ผิดระดับสักชั้นเดียว ไฟล์ตั้งค่าที่มี APP_KEY จะถูกเสิร์ฟออกไปให้ทั้งโลกเห็น ข้อนี้คือเหตุผลที่สคริปต์ของผมชี้ public_html ไปที่ laravel_app/public ไม่ใช่ตัวแอปทั้งก้อน และการตรวจแค่นี้ใช้เวลาไม่ถึงวินาที
# ตรวจตรงกับเซิร์ฟเวอร์ (ตัวอย่างกลางๆ)
curl -sk -o /dev/null -w '%{http_code}\n' --resolve example.com:443:203.0.113.10 https://example.com/
curl -sk -o /dev/null -w '%{http_code}\n' --resolve example.com:443:203.0.113.10 https://example.com/.env

# ย้อนกลับ: สลับ release เดิมกลับมา
cd /home/webuser/domains/example.com
mv laravel_app laravel_app.bad && mv laravel_app.prev laravel_app
systemctl reload php-fpm84
ทางย้อนนี้ย้อนเฉพาะโค้ด ถ้ารอบที่เพิ่ง deploy มี migration ที่เปลี่ยนโครงสร้างตารางแล้ว ต้องคิดแยกว่าโค้ดเก่าอ่านตารางใหม่ได้ไหม อีกข้อที่ต้องรู้คือการสลับโฟลเดอร์ด้วย mv สองคำสั่งมีช่วงเวลาสั้นๆ ที่ไม่มีโฟลเดอร์ปัจจุบัน หลักคือการสลับด้วย rename ในไฟล์ระบบเดียวกันไม่มีช่วงว่าง ส่วนการย้ายโฟลเดอร์สองขั้นมีช่องว่างสั้นๆ ถ้าอยากไม่มีช่องว่างเลยให้สลับด้วย symlink แทนการย้ายโฟลเดอร์ ส่วนตัวผมยอมรับช่องว่างนี้ได้กับเว็บเล็กๆ แต่ไม่แนะนำให้เอารูปแบบนี้ไปใช้กับเว็บที่คนเข้าตลอดเวลา
- build บนเครื่อง dev ด้วย
--no-devและไม่คัดลอกbootstrap/cache/*.php - ส่งเป็น tarball ไฟล์เดียว ตรวจว่าชื่อไฟล์ไม่ทับกับของเดิมก่อน
- สคริปต์ฝั่งเซิร์ฟเวอร์แตกไปโฟลเดอร์ใหม่ แล้วคัดลอก
.envฐานข้อมูล และไฟล์อัปโหลดจากรอบก่อน - สลับ release เก็บของเก่าเป็น
.prevแล้ว migrate และสร้างแคช - ตรวจด้วย
curl --resolveทั้งหน้าแรก หน้าล็อกอินผู้ดูแล และหน้าที่ต้องถูกปฏิเสธ - พบปัญหาให้ย้อนก่อน แล้วค่อยหาสาเหตุ
อีกเรื่องที่ไม่เกี่ยวกับเทคนิคแต่ผมเก็บไว้เตือนตัวเอง คือเจ้าของเว็บไม่พอใจตอนที่ผมแก้บั๊กในเครื่องแล้วไม่ได้ส่งขึ้นเว็บจริงนานเกินไป การแก้เล็กๆ ที่ยังไม่ขึ้นเว็บจริงเท่ากับยังไม่ได้แก้ในสายตาของคนที่ใช้เว็บ ถ้ามีสคริปต์ deploy ที่กดครั้งเดียวจบแบบข้างบน ก็ควรส่งแก้เล็กๆ ขึ้นไปทันที ไม่ต้องรอรวมเป็นก้อนใหญ่
ตอนเขียนสคริปต์ patch ผ่านเครื่องมือที่ส่งข้อความหลายบรรทัด ผมเจอเรื่องที่ backslash ถูกกลืนใน heredoc ทำให้สคริปต์ Python เพี้ยน วิธีที่ใช้ได้คือเขียนสคริปต์เป็นไฟล์แล้วค่อยรัน ไม่ส่งผ่านบรรทัดคำสั่ง
ถ้าจะให้สรุปจากเรื่องนี้ ผมว่ากับดักทั้งสี่ข้อมีจุดร่วมเดียวกันครับ คือมันไม่ใช่บั๊กของโค้ดที่เราเขียนเลย มันคือสมมติฐานเกี่ยวกับสภาพแวดล้อมที่เปลี่ยนไปตอนย้ายจากเครื่อง dev ขึ้นเครื่องจริง ใครจะใช้ rsync หรือ git pull แทน tar ก็ตามสะดวก แต่ทั้งสี่ข้อนี้ยังรออยู่ที่เดิม เดี๋ยวกลับมาแก้เพิ่มให้ภายหลังครับ
อยากให้เราทำให้ไหม?
ให้เราช่วยติดตั้ง ตั้งค่า ย้ายระบบ หรือแก้ปัญหาเซิร์ฟเวอร์ เพื่อให้คุณมีเวลาไปทำงานที่สำคัญกว่า
เคยเจองานแบบนี้ไหม? ติดตรงไหน?
มาแลกวิธีกันต่อในบอร์ด LinuxThai
ความคิดเห็น 0
ยังไม่มีความคิดเห็น — เป็นคนแรกเลย