ย้ายระบบบิลไม่ให้ตั้งรหัสใหม่: เก็บ bcrypt เดิมแล้ว rehash ตอนล็อกอิน
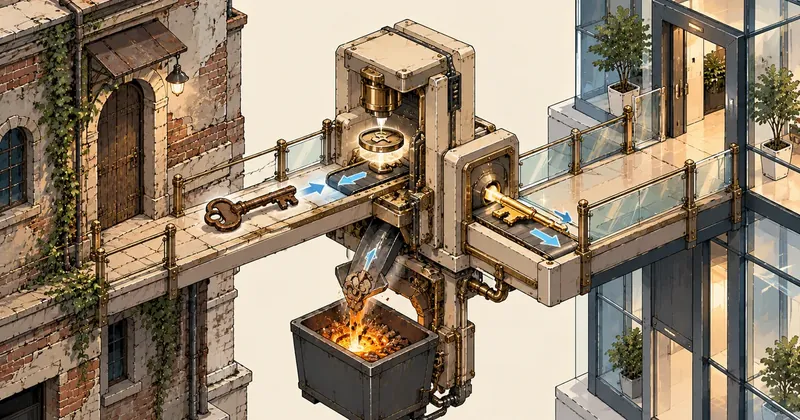
ลูกค้าไม่ควรต้องรู้ว่าระบบหลังบ้านถูกเปลี่ยน ถ้า hash ของระบบเก่าเป็น bcrypt ล้วน เราเก็บมันไว้ใช้ตรวจครั้งเดียว แล้วแลกเป็น hash ของแอปใหม่ตอนเขาล็อกอินสำเร็จครั้งแรก
สรุปใน 1 นาที
- อาการ/ปัญหา
- ย้ายระบบบิลเก่ามา Laravel โดยไม่อยากให้ลูกค้าต้องรีเซ็ตรหัสผ่าน
- ใครควรอ่าน
- คนย้ายระบบเก่าที่เก็บรหัสเป็น bcrypt เข้าแอป Laravel
- ทางแก้แบบสั้น
- เก็บ bcrypt เดิมใน legacy_password ตรวจด้วย password_verify แล้ว rehash ตอนล็อกอินครั้งแรก ตามแผนแช่แข็ง นำเข้า ตรวจเทียบ สลับ และทางถอย
พอดีเจ้าของงานสั่งไว้ข้อเดียวตอนจะย้ายระบบบิลจากซอฟต์แวร์เชิงพาณิชย์ตัวเก่ามาเป็นแอป Laravel ที่เขียนเอง คือลูกค้าต้องล็อกอินด้วยอีเมลกับรหัสเดิม ห้ามส่งเมลบังคับให้ตั้งรหัสใหม่ ผมเลยต้องตอบให้ได้ก่อนว่า hash รหัสผ่านของระบบเก่าเอามาใช้ต่อได้จริงไหม
เรื่องนี้เป็นของ "ซอฟต์แวร์บิลเก่าที่ขายเป็นแพ็กเกจ" ผมไม่เอ่ยชื่อและไม่เทียบยี่ห้อครับ ตัวเลขทุกอย่างเปลี่ยนเป็นค่ากลางๆ ส่วนวิธีตรวจกับวิธีย้ายใช้กับระบบไหนที่เก็บรหัสเป็น bcrypt ล้วนก็ได้
ขั้นศูนย์: hash ของเขาพกไปต่อได้ไหม
การตัดสินใจทั้งโปรเจกต์ขึ้นกับการทดลองเดียว ผมดึงตารางผู้ใช้จากสำเนา dump ของฐานข้อมูลเก่า (ใช้ผู้ใช้ฐานข้อมูลที่มีสิทธิ์ SELECT อย่างเดียว) แล้วดูรูปร่างของ hash ก่อน ทั้งลูกค้าทุกบัญชีและผู้ดูแลทุกคนเป็นสตริงขึ้นต้นด้วย $2a$ ยาว 60 ตัวอักษรเท่ากันหมด แปลว่าน่าจะเป็น bcrypt ล้วน แต่ "น่าจะ" ยังไม่พอ ต้องพิสูจน์ด้วยบัญชีที่รู้รหัสจริงหนึ่งบัญชี
<?php
// รันครั้งเดียวบนเครื่องส่วนตัว กับบัญชีทดสอบที่ผมรู้รหัสอยู่แล้ว
$hash       = '$2a$10$ตัดไว้ไม่ให้เห็นของจริง';   // ค่าจากตารางผู้ใช้ของระบบเก่า
$knownPlain = getenv('KNOWN_PLAIN');            // อ่านจาก env ไม่เขียนลงไฟล์

var_dump(strlen($hash));                         // int(60)
var_dump(substr($hash, 0, 4));                   // string(4) "$2a$"
var_dump(password_verify($knownPlain, $hash));   // bool(true) = ไม่มีเกลือเพิ่ม ไม่มีชั้น md5
ผลออกมาเป็น true นั่นคือคำตอบทั้งหมดครับ ถ้ามันเป็น false ก็แปลว่าระบบเก่ามีเกลือแยก หรือเอา md5 ครอบก่อน หรือเข้ารหัสทับอีกชั้น แผนล็อกอินด้วยรหัสเดิมก็ใช้ไม่ได้ ต้องไปทางรีเซ็ตรหัสแทน อย่าเพิ่งเขียนโค้ดอะไรจนกว่าบรรทัดนี้จะออก true
ตอนลองกับบัญชีที่รู้รหัส ห้ามพิมพ์รหัสลงใน log ห้ามใส่ในประวัติคำสั่ง ผมส่งผ่านตัวแปรสภาพแวดล้อมแล้วปิด terminal ทิ้ง และถ้าไม่มีบัญชีไหนที่คุณรู้รหัสเลย ให้ตั้งบัญชีทดสอบในระบบเก่าขึ้นมาเองหนึ่งบัญชี แทนที่จะเดารหัสของลูกค้า
ทำไมไม่ยัด hash เดิมลงคอลัมน์ password
ความคิดแรกของผมคือง่ายๆ ก็เอา hash เดิมลง password ของตารางผู้ใช้ใหม่เลย Laravel ก็ตรวจ bcrypt ได้ใช่ไหม แต่ผมเลิกความคิดนี้เร็วมาก มีสามเหตุผล
$2a$กับ$2y$เป็น bcrypt คนละตัวอักษรนำหน้า hasher ของ Laravel ที่ตั้งให้ตรวจอัลกอริทึมจะปฏิเสธรูปแบบที่มันไม่ได้สร้างเอง ผมไม่อยากพึ่งว่าเวอร์ชันถัดไปจะผ่อนหรือเข้มกว่าเดิม- พอเอา hash แปลกปลอมปนกับ hash ปกติในคอลัมน์เดียวกัน อีกหกเดือนจะไม่มีใครบอกได้ว่าแถวไหนยังเป็นของเก่า
- ผมอยากให้ hash เก่า "หายไป" หลังใช้ครั้งแรก ถ้าคอลัมน์แยกกัน การล้างคือตั้งเป็น NULL ได้ในคำสั่งเดียว
เลยทำคอลัมน์แยกชื่อ legacy_password เป็น nullable ใส่ hash เดิมไว้ตรงนั้น ส่วน password ของคนที่ยังไม่เคยล็อกอินเป็นค่าสุ่มที่ไม่มีใครรู้
ALTER TABLE users
  ADD COLUMN legacy_password VARCHAR(255) NULL AFTER password,
  ADD COLUMN login_disabled  TINYINT(1) NOT NULL DEFAULT 0;

-- ใครยังไม่เคยล็อกอินเข้าระบบใหม่ ดูได้จากตรงนี้
SELECT COUNT(*) AS not_yet_migrated FROM users WHERE legacy_password IS NOT NULL;
ตัวตรวจรหัส: password_verify แล้ว rehash ตอนล็อกอินสำเร็จ
หัวใจคือ user provider ตัวเดียวที่สืบจาก Eloquent user provider ของ Laravel แล้วทับเมธอดตรวจรหัสเท่านั้น ทั้งหน้าลูกค้าและแผงผู้ดูแลใช้ตัวเดียวกัน เลยไม่มีทางที่ใครจะเข้าแผงด้วยรหัสเก่าแล้วข้ามขั้น rehash ไปได้
class LegacyAwareUserProvider extends EloquentUserProvider
{
    public function retrieveByCredentials(array $credentials)
    {
        // อีเมลในระบบเก่าพิมพ์ใหญ่เล็กปนกัน เทียบแบบไม่สนตัวพิมพ์
        $email = strtolower(trim((string) ($credentials['email'] ?? '')));
        return $this->newModelQuery()->whereRaw('LOWER(email) = ?', [$email])->first();
    }

    public function validateCredentials(Authenticatable $user, array $credentials): bool
    {
        if ($user->login_disabled) {
            return false;
        }

        $plain  = (string) ($credentials['password'] ?? '');
        $legacy = $user->legacy_password;

        if ($legacy !== null && $legacy !== '') {
            if ($plain === '' || ! password_verify($plain, $legacy)) {
                return false;
            }
            // ถูกต้อง: hash ใหม่ด้วย hasher ของแอป แล้วทำลายของเก่า
            $user->forceFill([
                'password'        => $this->hasher->make($plain),
                'legacy_password' => null,
            ])->save();

            return true;
        }

        return parent::validateCredentials($user, $credentials);
    }
}
มีรายละเอียดสามข้อที่ผมเจอตอนใช้จริง ข้อแรก คนที่เคยเป็นทั้งลูกค้าและผู้ดูแลในระบบเก่าอาจมีรหัสสองตัว ผมเลยให้ legacy_password เก็บหลาย hash คั่นด้วย | ได้ (bcrypt ไม่มีตัวอักษรนี้อยู่แล้ว) แล้วลองทีละตัว ข้อสอง บัญชีที่ปิดแล้วในระบบเก่า ผมนำเข้าไว้เพื่อให้ประวัติใบแจ้งหนี้อยู่ครบ แต่ตั้ง login_disabled ไว้ ไม่ให้เข้าได้ ถ้าลูกค้าเก่ากลับมาค่อยเปิดทีละคนจากแผงผู้ดูแล ข้อสาม ระบบลืมรหัสผ่านใช้ได้ตามปกติ เพราะมันเขียนทับ password ใหม่โดยไม่เกี่ยวกับคอลัมน์เก่า
ส่วนตัวผมชอบวิธีนี้ตรงที่ไม่มีวันกำหนดตายตัวให้ลูกค้าต้องรีบทำอะไรครับ เขาล็อกอินเมื่อไหร่ก็ย้ายเมื่อนั้น
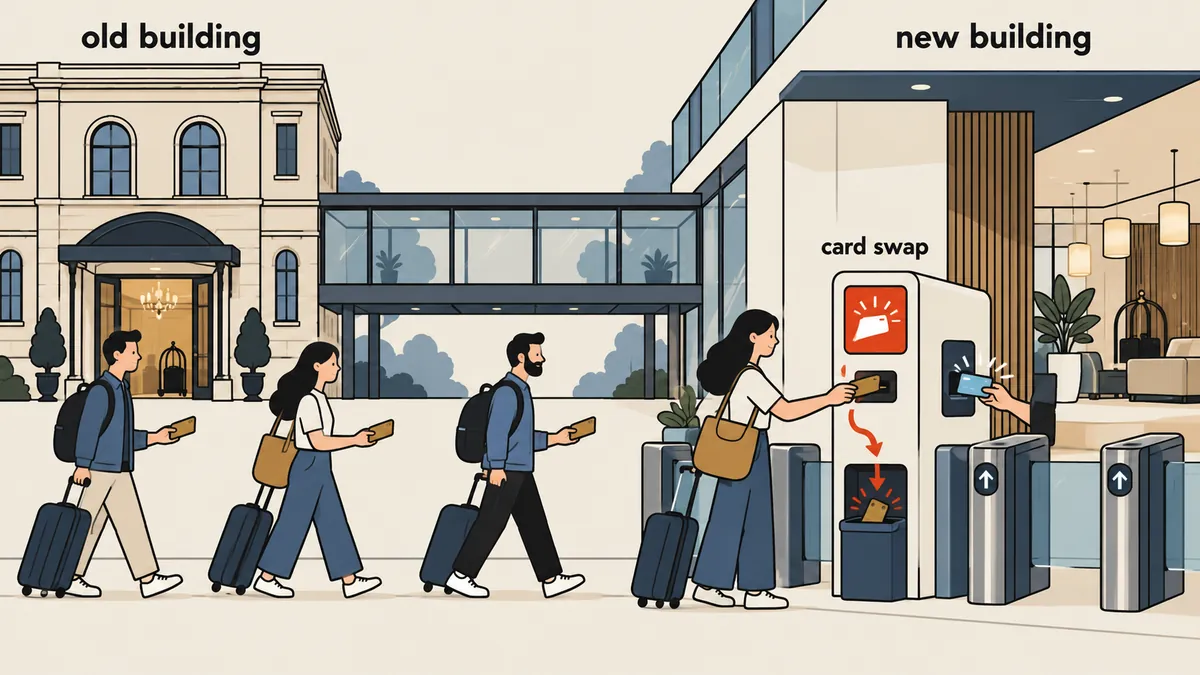
นำเข้าให้รันซ้ำได้ และตัวตรวจเทียบทุกแถว
คำสั่งนำเข้าเป็น artisan command ที่อ่านจากสำเนา dump ของฐานข้อมูลเก่าเท่านั้น ไม่เคยเขียนกลับ และออกแบบให้รันซ้ำกี่ครั้งก็ผลเท่าเดิม กฎสำคัญข้อเดียวคือจะเขียน legacy_password ก็ต่อเมื่อผู้ใช้เป็นคนใหม่ หรือยังถือ hash เก่าอยู่ คนที่ rehash ไปแล้วจะไม่ถูกเขียนทับกลับเป็นของเก่า
# รอบซ้อม ไม่เขียนอะไรลงฐานข้อมูลใหม่
php artisan legacy:import --dry-run

# ของจริง รันซ้ำได้
php artisan legacy:import

# ตรวจเทียบทุกแถวและทุกยอด ผ่านเมื่อไม่มีบรรทัด MISMATCH
php artisan legacy:verify
ตัว verify เทียบทุกแถวกับต้นทาง และเทียบยอดรวมของใบที่จ่ายแล้วให้ตรงกันแบบหนึ่งต่อหนึ่ง ถ้ายอดไม่ตรงก็หยุดแล้วหาว่าแถวไหนหลุด ไม่ใช่ปัดเศษแล้วไปต่อ
พอข้อมูลเข้าครบ ยังต้องเทียบกับ "ของจริงนอกฐานข้อมูล" อีกชั้น สถานะโฮสติ้งในฐานข้อมูลเก่าไม่ตรงกับแผงควบคุมจริงเสมอ รอบนี้บัญชีที่เก่าเขียนว่า suspended ส่วนใหญ่ที่จริงหมดอายุไปแล้วเลยเปลี่ยนเป็น expired รายการ pending บางส่วนถูกเปลี่ยนเป็น cancelled และมีไม่กี่รายการที่ใช้งานอยู่จริงเลยแก้เป็น active ส่วนวันหมดอายุโดเมนผมเทียบกับ registrar แล้วตรงเกือบทั้งหมด เหลือโดเมนเดียวที่ไม่อยู่ในบัญชีเราแล้วเลยทำเครื่องหมายเป็นของภายนอก
เชื่อฐานข้อมูลเก่า
ลูกค้าที่หมดอายุนานแล้วโผล่เป็นรายการใช้งานอยู่ ใบแจ้งหนี้ออกผิดคน
ปรับสถานะก่อนเปิด
สถานะตรงกับสิ่งที่เปิดอยู่จริง ข้อมูลที่ไม่อยู่ในบัญชีเราถูกทำเครื่องหมายแยก
ตัดระบบ: แช่แข็งก่อน ค่อยสลับ ถอยได้เสมอ
ลำดับของงานตัดระบบสำคัญกว่าตัวโค้ดครับ ผมวางทางถอยก่อนลงมือขั้นแรก
สำคัญที่สุดคือหยุดระบบเก่าก่อน เพราะถ้ายังเปิดอยู่ จะมีลูกค้าส่งสลิปหรือแก้ข้อมูลระหว่างผมนำเข้า แล้วข้อมูลสองฝั่งไม่ตรงกันโดยไม่รู้ตัว ผมให้ทุก path ใต้ /portal/ ตอบ 503 พร้อมหน้าแจ้งปิดปรับปรุงภาษาไทย แล้วคอมเมนต์งานตั้งเวลาทั้งสามตัวของระบบเก่าทิ้งพร้อมเครื่องหมายไว้กู้คืน จากนั้นผมดึง dump ณ ตอนนั้นเก็บเป็นจุดแช่แข็ง
# .htaccess ของระบบเก่าช่วงแช่แข็ง
RewriteEngine On
RewriteCond %{REQUEST_URI} ^/portal/ [NC]
RewriteRule ^ - [R=503,L]
ErrorDocument 503 /maintenance.html
# คอมเมนต์ cron ของระบบเก่าด้วยเครื่องหมายที่ค้นเจอ เก็บของเดิมไว้ก่อน
crontab -l > /root/cutover/crontab.before
crontab -l | sed 's/^\([^#]\)/#FROZEN# \1/' | crontab -

# ถอย: เอาเครื่องหมายออก
crontab -l | sed 's/^#FROZEN# //' | crontab -
หลังนั้นติดตั้งแอปใหม่เป็นอินสแตนซ์แยก ใช้ชื่อโฮสต์เดิม แต่ชี้ docroot คนละที่ผ่าน symlink เก็บไฟล์ระบบเก่าไว้ในโฟลเดอร์ที่เปลี่ยนชื่อ ตั้งแบรนด์กับค่าเมลจาก .env นำเข้า แล้วรัน verify ผ่านแล้วค่อยสลับด้วยสคริปต์ URL เก่าของลูกค้าเด้งไปหน้าที่ตรงกันของระบบใหม่ ทดสอบด้วยบัญชีทดสอบที่ hash ยังเป็นรูปแบบเก่า ล็อกอินได้ ทุกหน้าตอบ 200 และเปิดบนมือถือได้ด้วย
เรื่องอีเมลประกาศถึงลูกค้า ผมรอให้เจ้าของงานสั่งเองครับ ไม่ส่งเองแม้ระบบจะพร้อมแล้ว เพราะถ้าประกาศผิดจังหวะ เรื่องเงินของลูกค้าจะกลายเป็นเรื่องใหญ่กว่าตัวระบบ
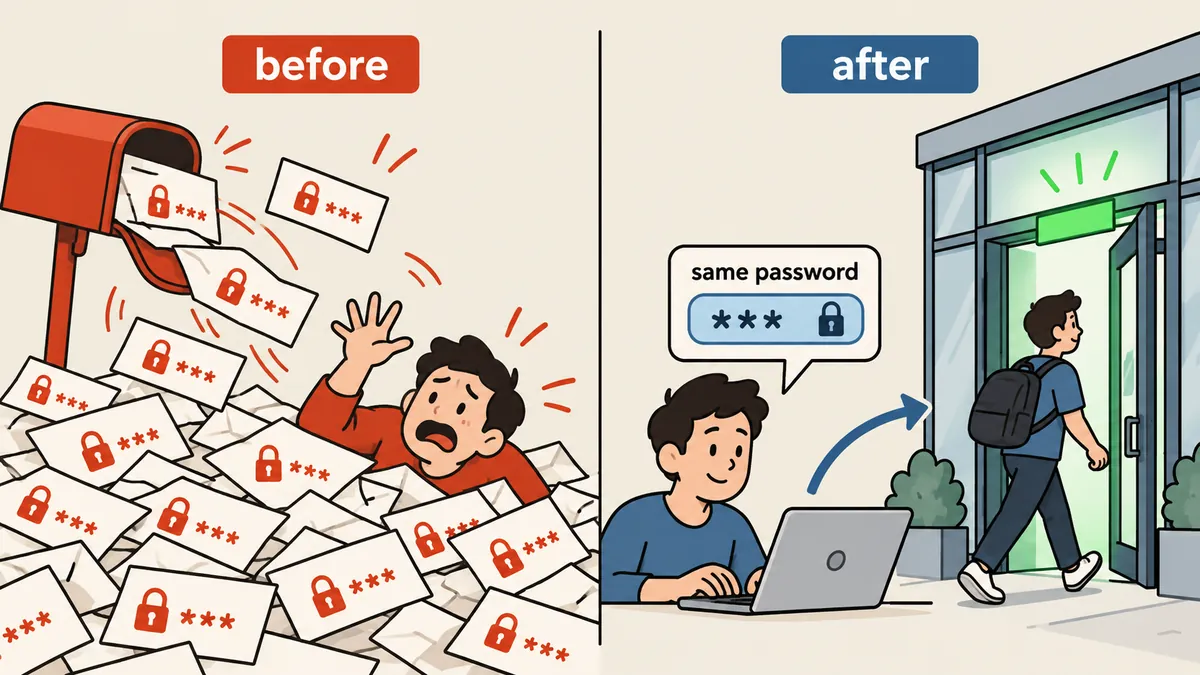
ทดสอบตัวตรวจรหัสให้ครบสี่ทาง
โค้ดส่วนตรวจรหัสสั้นแต่ผิดทีเดียวคือคนล็อกอินไม่ได้ทั้งระบบ หรือแย่กว่านั้นคือรหัสผิดเข้าได้ ผมเลยเขียนเทสต์ให้ครบสี่ทางก่อนเอาไปต่อกับของจริง คือรหัสเก่าถูก รหัสเก่าผิด บัญชีที่ rehash ไปแล้ว และบัญชีที่ปิดการล็อกอิน เทสต์แรกเป็นตัวที่สำคัญที่สุด เพราะมันพิสูจน์ว่าหลังล็อกอินครั้งเดียว hash เก่าหายและ hash ใหม่ใช้ได้
public function test_legacy_login_rehashes_once(): void
{
    // password_hash ให้ $2y$ แต่ PHP ตรวจ $2a$ ได้เหมือนกัน เลยสลับหัวให้เหมือนของเก่า
    $legacy = '$2a$' . substr(password_hash('sample-pass', PASSWORD_BCRYPT), 4);
    $user = User::factory()->create([
        'legacy_password' => $legacy,
        'password'        => Str::random(40),
    ]);

    // อีเมลพิมพ์ตัวใหญ่ทั้งหมดก็ต้องเข้าได้
    $this->post('/login', ['email' => strtoupper($user->email), 'password' => 'sample-pass'])
         ->assertRedirect();

    $user->refresh();
    $this->assertNull($user->legacy_password);                    // hash เก่าถูกทำลาย
    $this->assertTrue(Hash::check('sample-pass', $user->password)); // hash ใหม่ใช้ได้
}
เทสต์ที่สองใช้รหัสผิดแล้วต้องเห็นว่า legacy_password ยังอยู่เหมือนเดิมทุกตัวอักษร ถ้ามันถูกล้างหรือถูกเขียนทับตอนรหัสผิด แปลว่ามีที่ไหนสักแห่งเขียนก่อนตรวจ เทสต์ที่สามคือบัญชีที่ผ่านทางพิเศษไปแล้ว ล็อกอินครั้งต่อไปต้องไปทาง parent::validateCredentials ปกติ และเทสต์ที่สี่ login_disabled ต้องปฏิเสธแม้รหัสถูก ทั้งหมดนี้รันบนฐานข้อมูลที่ชื่อลงท้ายด้วย _test เท่านั้น ตัวฐานของเทสต์ผมตั้งให้ปฏิเสธการรันถ้าไม่ตรงชื่อ
อีกเหตุผลที่ผมเลือกอ่านจาก dump ไม่ต่อตรงเข้าฐานข้อมูลของระบบเก่าตอนนำเข้า คือถ้ามีโค้ดผิดสักบรรทัดในคำสั่งนำเข้า ผมไม่อยากให้มันมีโอกาสแตะระบบที่ยังมีข้อมูลจริงอยู่ ผู้ใช้ฐานข้อมูลที่มีแค่ SELECT กับสำเนาที่แช่แข็งไว้ทำให้ความผิดพลาดสูงสุดคือนำเข้าใหม่อีกรอบ ซึ่งคำสั่งออกแบบมารองรับอยู่แล้ว
ข้อควรระวังที่ผมเก็บไว้เตือนตัวเอง
- ห้ามบันทึกรหัสแบบ plain text ที่ไหนทั้งสิ้นระหว่างทดสอบ ทั้ง log แชท และประวัติคำสั่ง
- ถ้าลูกค้าบางคนไม่ล็อกอินเลย hash เก่าของเขาจะค้างอยู่ในฐานข้อมูลตลอดไป ตั้งวันทำความสะอาดไว้ เช่นบังคับรีเซ็ตหลังผ่านไปสักกี่เดือนก็ตามนโยบายของคุณ
- เขียนทางถอยเป็นสคริปต์คู่กับสคริปต์สลับ ทดสอบว่า restore ทำงานจริงก่อนวันสลับ ไม่ใช่เขียนไว้เฉยๆ
- เฝ้าดูหนึ่งเดือนเต็มก่อนปลดระบบเก่า เพราะรอบบิลรายเดือนและรายปีจะผ่านเข้ามาให้เห็นปัญหา
ผมใช้วิธีนี้ได้เพราะบัญชีที่ทดลองผ่าน password_verify ตรงๆ ระบบที่ใช้ md5 เกลือแยก หรือเข้ารหัสสองทางต้องทำคนละแบบ เช่น ยอมให้รีเซ็ตรหัส หรือเขียนตัวตรวจเฉพาะรูปแบบนั้นแล้ว rehash ด้วยวิธีเดียวกันนี้ หลักเหมือนเดิมคือ ตรวจด้วยของเก่าครั้งเดียว แล้วเปลี่ยนเป็นของใหม่
อีกเรื่องที่ควรเทียบกันคือ ล็อกอินข้ามฐานข้อมูลกับตารางผู้ใช้ของ Flarum อันนั้นไม่คัดลอก hash ไปไหนเลย ใช้ตรวจจากต้นทางตรงๆ ส่วนเรื่องนี้ย้ายแล้วทิ้งต้นทาง และถ้าอยากรู้ว่าบิลฝั่งนี้พังอีกจุดตรงไหน อ่านต่อที่ ระบบบิลที่ต่ออายุตอนออกใบแจ้งหนี้ ซึ่งเป็นงานเดียวกัน
ตามใจเลยว่าจะเลือกวิธีไหน แต่ผมสรุปได้ว่าถ้า hash พกไปต่อได้ วิธีนี้เป็นทางที่ลูกค้าไม่รู้สึกอะไรเลย และนั่นคือสิ่งที่งานย้ายระบบที่ดีควรเป็น ถ้าตรงไหนผมเล่าตกหรือพิมพ์ผิด เดี๋ยวกลับมาแก้เพิ่มให้ภายหลังครับ
อยากให้เราทำให้ไหม?
ให้เราช่วยติดตั้ง ตั้งค่า ย้ายระบบ หรือแก้ปัญหาเซิร์ฟเวอร์ เพื่อให้คุณมีเวลาไปทำงานที่สำคัญกว่า
เคยเจองานแบบนี้ไหม? ติดตรงไหน?
มาแลกวิธีกันต่อในบอร์ด LinuxThai
ความคิดเห็น 0
ยังไม่มีความคิดเห็น — เป็นคนแรกเลย