UnrealIRCd ฉีดคำสั่งด้วยสิทธิ์เซิร์ฟเวอร์ CVE-2026-114713
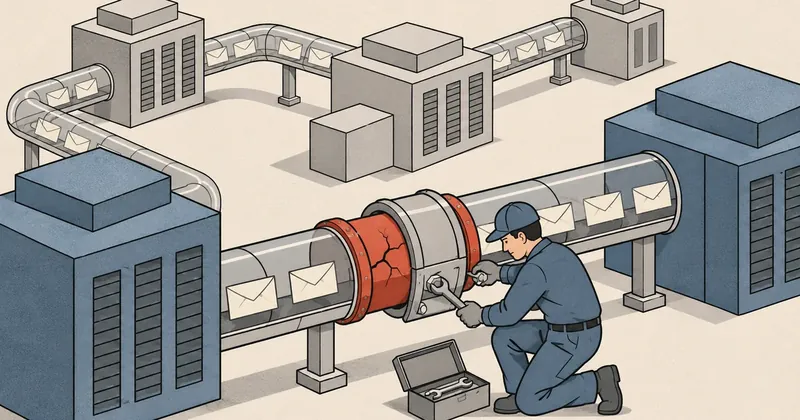
ผู้ดูแลระบบ UnrealIRCd ที่เชื่อมเซิร์ฟเวอร์เป็นเครือข่ายควรบรรเทาความเสี่ยงและลงแพตช์ทันที เพราะมีการโจมตีจริงแล้ว
สรุปใน 1 นาที
- อาการ/ปัญหา
- ผู้ใช้ทั่วไปสามารถแทรกคำสั่งระหว่างเซิร์ฟเวอร์ผ่านแท็ก label และให้ระบบทำงานด้วยสิทธิ์เซิร์ฟเวอร์ได้
- ใครควรอ่าน
- ผู้ดูแลระบบ UnrealIRCd โดยเฉพาะเครือข่ายที่มีเซิร์ฟเวอร์เชื่อมกันตั้งแต่สองเครื่องขึ้นไป
- ทางแก้แบบสั้น
- อัปเกรดเป็น 6.2.7.1 หรือใช้ hot-patch bundle-20261107 สำหรับสาย 6 ที่รองรับ พร้อมตรวจผลทุกเครื่อง
พอดีไล่ฟีดความปลอดภัยเจอ CVE-2026-114713 ของ UnrealIRCd ซึ่งเป็นซอฟต์แวร์เซิร์ฟเวอร์แชต IRC ผู้ใช้ธรรมดาสามารถส่งคำสั่งด้วยสิทธิ์เซิร์ฟเวอร์ได้ ผู้พัฒนาออกประกาศรุ่น 6.2.7.1 เมื่อ 7 พฤศจิกายน 2026 และยืนยันว่าพบการโจมตีจริงบนอินเทอร์เน็ตแล้ว ส่วนระเบียน CVE เผยแพร่วันที่ 8 พฤศจิกายน 2026
ใครต้องทำอะไร
- ผู้ดูแลระบบ: หากดูแล UnrealIRCd ที่เชื่อมหลายเซิร์ฟเวอร์ ให้ใช้วิธีบรรเทาของผู้พัฒนาแล้วลงแพตช์ทุกเครื่องทันที เพราะมีการโจมตีจริงแล้ว
เกิดอะไรขึ้น
ปัญหาอยู่ในโมดูล labeled-response ซึ่งส่งแท็ก label ของ IRCv3 กลับไปในคำตอบโดยไม่ได้ escape อักขระให้ถูกต้อง บนเครือข่ายที่เชื่อมเซิร์ฟเวอร์ตั้งแต่สองเครื่องขึ้นไป ผู้ใช้สามารถแทรกคำสั่งระหว่างเซิร์ฟเวอร์ผ่านแท็กนี้ได้ ระบบจะรับคำสั่งนั้นด้วยสิทธิ์เซิร์ฟเวอร์
ผู้พัฒนาระบุว่าผู้ใช้ทั่วไปสามารถออกคำสั่งระดับ server/IRCOp เช่น KILL และ GLINE ได้ ระเบียน CVE จัดเป็น CWE-140 หรือการจัดการอักขระคั่นไม่เหมาะสม และให้คะแนน CVSS 3.1: 8.6 ระดับ High ส่วนผู้พัฒนาเรียกปัญหานี้ว่า Critical
ช่องโหว่นี้ ยังไม่อยู่ใน KEV ฉบับ 10 พฤศจิกายน 2026 ตามJSON ที่ CISA เผยแพร่ในคลังทางการ เลยไม่มีวันเพิ่มรายการหรือกำหนดแก้ของ CVE นี้ในฉบับดังกล่าว อีกจุดที่ข้อมูลต่างกันคือส่วน CISA ADP ในระเบียน CVE ยังระบุ Exploitation: none ณ 12 พฤศจิกายน 2026 แต่ผู้พัฒนายืนยันว่ามีการโจมตีจริงแล้ว
ใครโดนและรุ่นที่แก้
| สายรุ่น / เงื่อนไข | รุ่นที่แก้หรือแนวทาง |
|---|---|
| UnrealIRCd 6.0.0–6.2.7 บนเครือข่ายที่เชื่อมหลายเซิร์ฟเวอร์ | อัปเกรดเป็น 6.2.7.1 หรือใช้ hot-patch bundle-20261107 บนระบบที่รองรับ |
| UnrealIRCd 5 ซึ่งผู้พัฒนายืนยันว่าได้รับผลกระทบด้วย | ย้ายไปสาย 6 รุ่นที่แก้แล้ว; ระหว่างเตรียมย้ายให้ปิดโมดูลตามวิธีด้านล่าง |
คำอธิบายในระเบียน CVE กล่าวถึงสาย 6 แต่ผู้พัฒนายืนยันว่ารุ่น 5 ได้รับผลกระทบด้วยและหมดการสนับสนุนแล้ว รุ่นเก่าอื่นที่หมดการสนับสนุนยังไม่ได้ตรวจสอบ อย่าถือว่าปลอดภัย ประกาศนี้ยังแก้ปัญหาเปิดเผย IP และอาการค้างหรือล่ม ซึ่งเป็นคนละประเด็นกับ CVE นี้
ต้องทำอะไร
ให้ IRCOp ใช้คำสั่ง SPAMFILTER ในไคลเอนต์ IRC ก่อน คำสั่งนี้ป้องกันช่องโหว่นี้ได้ต่อเมื่อ ทุกเซิร์ฟเวอร์เป็น 6.0.4 ขึ้นไป แล้วค่อยลง hot-patch บน *NIX จากเชลล์ในไดเรกทอรีติดตั้ง UnrealIRCd ของทุกเครื่อง ส่วนคำสั่งตรวจโมดูลใช้ได้ตั้งแต่ 6.0.2 ขึ้นไป
# ในไคลเอนต์ IRC โดย IRCOp
/SPAMFILTER add -regex T block - Invalid_label ^label=(?![^\r\n;\x20]*\z)

# ในเชลล์ของแต่ละเซิร์ฟเวอร์ *NIX รุ่น 6.0.0–6.2.7
./unrealircd hot-patch bundle-20261107

# ตรวจผลในเชลล์ สำหรับรุ่น 6.0.2 ขึ้นไป
./unrealircd module-status | grep labeled-response
ผลตรวจควรพบ labeled-response 5.0-hot-patch-bundle-20261107 ถ้าเห็นเพียง 5.0 แปลว่ายังไม่ได้ลงแพตช์ หากขึ้น 6.2.7.1 คือใช้รุ่นที่แก้แล้ว ถ้าตรวจผ่านเชลล์ไม่ได้ ให้ IRCOp ตรวจด้วย MODULE -all ตามขั้นตอนของผู้พัฒนา
บน Windows หรือกรณี hot-patch ไม่สำเร็จ ให้อัปเกรดเป็น 6.2.7.1 แล้วรีสตาร์ตเซิร์ฟเวอร์ ผู้ใช้ *NIX สามารถใช้ ./unrealircd upgrade แล้วรีสตาร์ต ส่วน Windows ดาวน์โหลดรุ่นดังกล่าวจากเว็บไซต์ผู้พัฒนา
วิธีบรรเทาคือเพิ่ม blacklist-module "labeled-response"; ในไฟล์ตั้งค่าของทุกเซิร์ฟเวอร์ แล้วรีสตาร์ตทุกเครื่อง การ rehash อย่างเดียวไม่พอ และยังควรย้ายออกจากรุ่นที่หมดการสนับสนุน
ส่วนตัวผมให้งานนี้เป็นแพตช์เร่งด่วนสำหรับผู้ดูแลเครือข่าย UnrealIRCd และควรตรวจผลให้ครบทุกเครื่องก่อนปิดงาน ที่มา: CVE-2026-114713 (https://www.cve.org/CVERecord?id=CVE-2026-114713) และ ประกาศ UnrealIRCd 6.2.7.1 พร้อม hot-patch เดี๋ยวกลับมาแก้เพิ่มให้ภายหลังครับ
อยากให้เราทำให้ไหม?
ให้เราช่วยติดตั้ง ตั้งค่า ย้ายระบบ หรือแก้ปัญหาเซิร์ฟเวอร์ เพื่อให้คุณมีเวลาไปทำงานที่สำคัญกว่า
เคยเจองานแบบนี้ไหม? ติดตรงไหน?
มาแลกวิธีกันต่อในบอร์ด LinuxThai
ความคิดเห็น 0
ยังไม่มีความคิดเห็น — เป็นคนแรกเลย