Ubuntu แก้ mechanize กินทรัพยากรจนบริการล่ม USN-9123-1
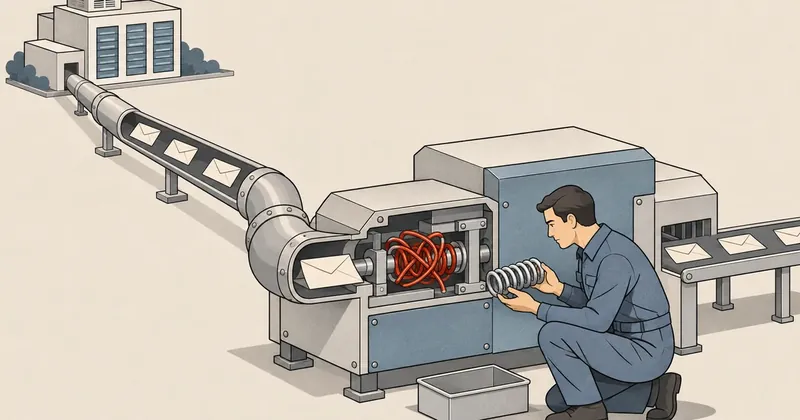
ผู้ดูแลระบบและนักพัฒนาที่ใช้ mechanize บน Ubuntu 20.04, 18.04 และ 16.04 ควรอัปเดตโดยเร็วหากงานติดต่อเซิร์ฟเวอร์ที่ไม่น่าเชื่อถือ
สรุปใน 1 นาที
- อาการ/ปัญหา
- เซิร์ฟเวอร์อันตรายอาจทำให้ mechanize ใช้ทรัพยากรมากเกินไปจนงานหยุดให้บริการ
- ใครควรอ่าน
- ผู้ดูแลระบบและนักพัฒนาที่ใช้ mechanize บน Ubuntu 20.04, 18.04 และ 16.04 หรือใช้ไลบรารี upstream ก่อน 0.4.6
- ทางแก้แบบสั้น
- อัปเดตแพ็กเกจ Ubuntu ให้ถึงรุ่นที่แก้ในตาราง โดย 20.04 และ 18.04 ใช้ ESM Apps ผ่าน Ubuntu Pro; ถ้าติดตั้งจาก upstream ให้อัปเดตเป็น 0.4.6 หรือใหม่กว่า
พอดีไล่ฟีดความปลอดภัยเจอ Ubuntu ออกประกาศ USN-9123-1 ลงวันที่ 17 พฤศจิกายน 2026 เพื่อแก้ CVE-2021-32837 ใน mechanize ซึ่งเป็นไลบรารี Python สำหรับติดต่อเว็บแบบอัตโนมัติ เซิร์ฟเวอร์อันตรายอาจส่งข้อมูลกลับมาทำให้ไลบรารีใช้ทรัพยากรมากเกินไป จนงานที่ใช้ไลบรารีนี้หยุดให้บริการ หรือเกิด denial of service (DoS)
ใครต้องทำอะไร
- ผู้ดูแลระบบ: หากใช้ mechanize บน Ubuntu 20.04, 18.04 หรือ 16.04 ให้ติดตั้งแพตช์ตามตารางโดยเร็ว โดยเฉพาะงานที่ติดต่อเซิร์ฟเวอร์ที่ไม่น่าเชื่อถือ
- นักพัฒนา: ตรวจแอปที่ใช้ mechanize แล้วอัปเดตแพ็กเกจ Ubuntu ตามตารางหรือไลบรารี upstream เป็น 0.4.6 ขึ้นไปโดยเร็ว พร้อมทดสอบก่อนใช้งานจริง
เกิดอะไรขึ้น
Erik Krogh Kristensen และ Rasmus Petersen พบปัญหาใน regular expression ที่ mechanize ใช้อ่าน authentication headers หรือส่วนหัวสำหรับยืนยันตัวตน หากเซิร์ฟเวอร์ตอบกลับด้วย header ที่สร้างมาโจมตี การอ่านข้อมูลส่วนนี้อาจใช้ทรัพยากรมากเกินไปจนเกิด DoS ปัญหาแบบนี้เรียกว่า ReDoS ตามรายงาน GitHub Security Lab
สำหรับงานอัตโนมัติที่อ่านข้อมูลจากหลายเว็บ ให้ตรวจว่าขั้นตอนไหนใช้ mechanize และถ้างานนั้นหยุดจะกระทบอะไรบ้าง จุดที่ต้องตรวจคือโปรแกรมที่รับคำตอบจากเซิร์ฟเวอร์ปลายทาง
CVE-2021-32837 ยังไม่อยู่ใน KEV ฉบับ 13 พฤศจิกายน 2026 ตามไฟล์ JSON ของ CISA สถานะนี้ไม่ได้แปลว่าไม่มีการโจมตีเกิดขึ้น
ใครโดนและรุ่นที่แก้
ประกาศระบุ Ubuntu สามรุ่น โดยมีชื่อแพ็กเกจและรุ่นที่แก้ดังนี้ ให้เทียบเลขรุ่นเต็มรวมส่วนท้ายของ Ubuntu ด้วย
| Ubuntu | แพ็กเกจ | รุ่นที่แก้ |
|---|---|---|
| 20.04 LTS | python3-mechanize | 1:0.4.5-2ubuntu0.1~esm1 |
| 18.04 LTS | python-mechanize | 1:0.2.5-3ubuntu0.18.04.1~esm1 |
| 16.04 LTS | python-mechanize | 1:0.2.5-3ubuntu0.16.04.1~esm1 |
ส่วนไลบรารี upstream รุ่นก่อน 0.4.6 ได้รับผลกระทบ และแก้แล้วใน 0.4.6 ตามข้อมูล CVE ของ Ubuntu ถ้าติดตั้งผ่านคลัง Ubuntu ให้ยึดเลขรุ่นในตารางข้างบน
ต้องทำอะไร
เริ่มจากตรวจว่าติดตั้ง mechanize ผ่านคลัง Ubuntu หรือแยกไว้ในแอป สำหรับแพ็กเกจ Ubuntu ให้ตรวจว่าระบบเข้าถึงคลังที่มีแพตช์ได้ แล้วอัปเดตด้วยคำสั่งที่ Ubuntu แนะนำในคู่มือรับอัปเดตความปลอดภัย
Ubuntu ระบุว่าแพตช์ของ 20.04 และ 18.04 อยู่ใน ESM Apps ผ่าน Ubuntu Pro ให้ตรวจว่ามีสิทธิ์และเปิดใช้บริการนี้แล้วก่อนอัปเดต
sudo apt update
sudo apt upgrade
ตรวจรายการเปลี่ยนแปลงก่อนยืนยัน หลังอัปเดตให้เทียบรุ่นที่ติดตั้งกับตาราง หากไม่มีรุ่นที่แก้ให้ติดตั้ง ให้ตรวจช่องทางรับแพตช์ก่อนปิดงาน
ถ้าแอปติดตั้ง mechanize แยกไว้ ให้จัดการ dependency ของแอปด้วย หลังอัปเดตควรทดสอบการเชื่อมต่อและการยืนยันตัวตน แล้วเริ่มโปรเซสที่ใช้ไลบรารีใหม่เพื่อให้โหลดรุ่นที่อัปเดต
ส่วนตัวผมแนะนำให้อัปเดตโดยเร็วหากใช้ mechanize รับข้อมูลจากเซิร์ฟเวอร์ที่ควบคุมไม่ได้ ที่มา: USN-9123-1: mechanize vulnerability เดี๋ยวกลับมาแก้เพิ่มให้ภายหลังครับ
อยากให้เราทำให้ไหม?
ให้เราช่วยติดตั้ง ตั้งค่า ย้ายระบบ หรือแก้ปัญหาเซิร์ฟเวอร์ เพื่อให้คุณมีเวลาไปทำงานที่สำคัญกว่า
เคยเจองานแบบนี้ไหม? ติดตรงไหน?
มาแลกวิธีกันต่อในบอร์ด LinuxThai

ความคิดเห็น 0
ยังไม่มีความคิดเห็น — เป็นคนแรกเลย