FreedomBox แก้ช่องโหว่อ่านเขียนไฟล์เกินสิทธิ์ DSA-6631-1
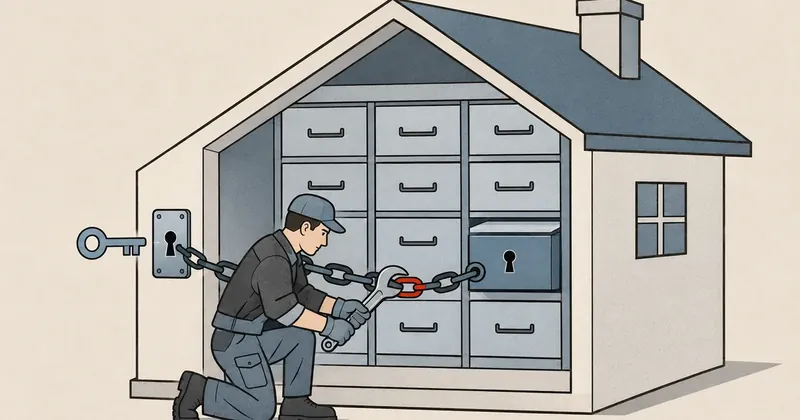
ผู้ดูแลระบบ FreedomBox บน trixie ที่มีบัญชีผู้ใช้ธรรมดาควรเร่งอัปเดต freedombox เป็น 25.9.3+deb13u2
สรุปใน 1 นาที
- อาการ/ปัญหา
- ผู้ใช้ธรรมดาสามารถใช้ symlink ของ authorized_keys เพื่ออ่านหรือเขียนไฟล์ที่ตนไม่มีสิทธิ์เข้าถึง
- ใครควรอ่าน
- ผู้ดูแลระบบ FreedomBox ที่มีบัญชีผู้ใช้ซึ่งไม่ได้เป็นผู้ดูแล โดย DSA นี้ครอบคลุม trixie
- ทางแก้แบบสั้น
- อัปเดต freedombox บน trixie เป็น 25.9.3+deb13u2 และจำกัดสิทธิ์เข้า SSH ระหว่างรอแพตช์ตามคำแนะนำผู้พัฒนา
พอดีไล่ฟีดความปลอดภัย Debian เจอประกาศ DSA-6631-1 ลงวันที่ 15 พฤศจิกายน 2026 สำหรับแพ็กเกจ freedombox ปัญหาอยู่ที่การจัดการไฟล์กุญแจ SSH ของ FreedomBox ผู้ใช้ธรรมดาอาจใช้ช่องโหว่นี้อ่านหรือเขียนไฟล์ที่ตัวเองไม่มีสิทธิ์เข้าถึงได้ ผู้ดูแลเครื่องที่มีบัญชีผู้ใช้ธรรมดาควรตรวจรุ่นแพ็กเกจและอัปเดตโดยเร็ว
ใครต้องทำอะไร
- ผู้ดูแลระบบ: ถ้าใช้ FreedomBox บน trixie ให้รีบอัปเดตแพ็กเกจเป็น
25.9.3+deb13u2โดยเฉพาะเครื่องที่มีบัญชีผู้ใช้ธรรมดา
เกิดอะไรขึ้น
ช่องโหว่หมายเลข CVE-2026-123962 อยู่ที่การจัดการ authorized_keys ไฟล์นี้เก็บกุญแจสาธารณะสำหรับเข้าใช้งานผ่าน SSH ผู้ใช้ธรรมดาสามารถเปลี่ยนไฟล์นี้ให้เป็น symbolic link หรือ symlink ที่ชี้ไปยังไฟล์อื่น ช่องโหว่นี้ทำให้ผู้ใช้อ่านหรือเขียนไฟล์ปลายทางได้ แม้จะไม่มีสิทธิ์เข้าถึงไฟล์นั้น ตามคำอธิบายใน Debian Security Tracker
อธิบายง่าย ๆ คือ symlink ทำหน้าที่เหมือนทางลัดไปยังไฟล์อีกแห่ง ปัญหาเกิดเมื่อระบบตามทางลัดนั้นไปอ่านหรือเขียนไฟล์ที่ผู้ใช้ไม่มีสิทธิ์แตะ ข้อมูลเลยอาจรั่วไหลหรือถูกแก้ไขได้ ทีม FreedomBox ระบุว่าเครื่องที่มีบัญชีผู้ใช้ซึ่งไม่ได้เป็นผู้ดูแลระบบได้รับผลกระทบ
CVE นี้ยังไม่อยู่ใน KEV ฉบับ 13 พฤศจิกายน 2026 ตาม KEV JSON ของ CISA การไม่อยู่ในรายการนี้ไม่ได้แปลว่าช่องโหว่ไม่เคยถูกใช้โจมตี
ใครโดนและรุ่นที่แก้
DSA-6631-1 ครอบคลุมแพ็กเกจบน trixie รายการ DSA ใน Security Tracker ระบุรุ่นที่มีช่องโหว่และรุ่นที่แก้ดังนี้
| รุ่น Debian / แพ็กเกจ | รุ่นที่มีช่องโหว่ในรายการ | รุ่นที่แก้ |
|---|---|---|
trixie / freedombox |
25.9.3+deb13u1 |
25.9.3+deb13u2 |
เลขรุ่น Debian ยังขึ้นต้นด้วย 25.9.3 ได้แม้แพตช์แล้ว ให้ดูส่วนท้าย +deb13u2 ด้วย อย่าดูแค่เลข 25.9.3 แล้วสรุปว่ายังไม่ได้แก้
สำหรับรุ่นอื่น Tracker ของ CVE ระบุว่า bookworm แก้ใน 23.6.2+deb12u2 ตามประกาศ DLA-4907-1 ส่วน forky และ sid แก้ใน 26.15 รุ่นเหล่านี้อยู่นอกประกาศ DSA-6631-1 ให้เทียบเลขรุ่นแพ็กเกจกับรุ่น Debian ที่ใช้งาน
ต้องทำอะไร
บน trixie ที่ติดตั้ง FreedomBox อยู่แล้ว ให้อัปเดตรายการแพ็กเกจแล้วอัปเกรด freedombox จากนั้นตรวจเลขรุ่นที่ติดตั้ง คำสั่งนี้ใช้กับเครื่องที่ตั้งค่าแหล่งแพ็กเกจ Debian security ไว้แล้ว
sudo apt update
sudo apt install --only-upgrade freedombox
dpkg-query -W -f='${Package} ${Version}\n' freedombox
ผลตรวจควรเป็น 25.9.3+deb13u2 หรือรุ่นใหม่กว่าของ trixie ถ้ายังได้รุ่นเดิม ให้ตรวจว่าเปิดใช้แหล่งแพ็กเกจ security แล้วหรือยัง และคำสั่งอัปเดตแจ้งข้อผิดพลาดหรือไม่
ระหว่างรออัปเดต ทีม FreedomBox แนะนำให้ไปที่ System → Secure Shell Server แล้วปิด Allow all users to login remotely หลังปิด จะเหลือเฉพาะผู้ใช้ในกลุ่ม admin, freedombox-ssh หรือกลุ่มระบบ sudo ที่เข้า SSH ได้ ตรวจว่าบัญชีผู้ดูแลอยู่ในกลุ่มที่เข้าได้ก่อนเปลี่ยนค่า วิธีนี้ช่วยลดความเสี่ยงชั่วคราวตาม ประกาศผู้พัฒนา FreedomBox แต่ยังต้องติดตั้งแพตช์
ส่วนตัวผมให้เร่งแพตช์เครื่อง FreedomBox ที่มีบัญชีผู้ใช้ธรรมดา เพราะผู้ใช้อาจอ่านหรือแก้ไฟล์ที่ไม่มีสิทธิ์ได้ ที่มา: Debian DSA-6631-1 freedombox — security update และ Debian Security Tracker ที่ลิงก์ไว้ข้างต้น เดี๋ยวกลับมาแก้เพิ่มให้ภายหลังครับ
อยากให้เราทำให้ไหม?
ให้เราช่วยติดตั้ง ตั้งค่า ย้ายระบบ หรือแก้ปัญหาเซิร์ฟเวอร์ เพื่อให้คุณมีเวลาไปทำงานที่สำคัญกว่า
เคยเจองานแบบนี้ไหม? ติดตรงไหน?
มาแลกวิธีกันต่อในบอร์ด LinuxThai
ความคิดเห็น 0
ยังไม่มีความคิดเห็น — เป็นคนแรกเลย