Apache Tomcat ข้าม EncryptInterceptor ถูกโจมตีจริง CVE-2026-34486
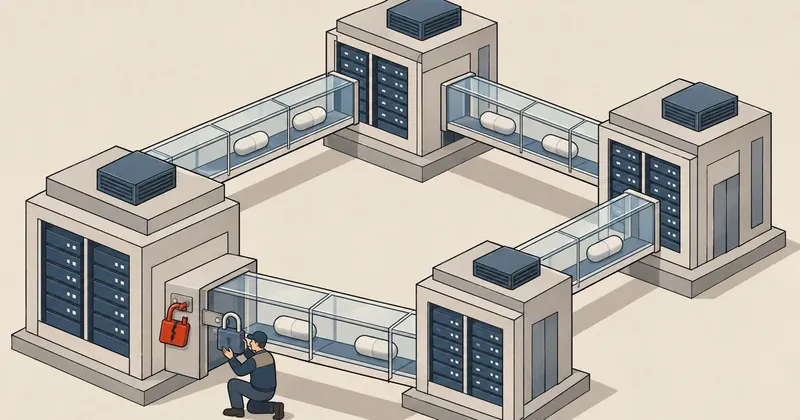
ผู้ดูแล Apache Tomcat ที่ใช้คลัสเตอร์และ EncryptInterceptor บนรุ่นกระทบควรเร่งอัปเดต เพราะมีการโจมตีจริงแล้ว
1-minute summary
- Symptom / problem
- ข้อผิดพลาดในแพตช์เดิมเปิดทางให้ข้าม EncryptInterceptor ซึ่งใช้เข้ารหัสข้อมูลระหว่างโหนดในคลัสเตอร์
- Who should read
- ผู้ดูแลระบบและนักพัฒนาที่ดูแล Apache Tomcat รุ่นกระทบและใช้งานคลัสเตอร์พร้อม EncryptInterceptor
- Fix in short
- อัปเดต 11.0.20 เป็น 11.0.21, 10.1.53 เป็น 10.1.54 หรือ 9.0.116 เป็น 9.0.117 ตามสายรุ่น และตรวจทุกโหนด
พอดีไล่ฟีด CISA KEV เจอ Apache Tomcat หมายเลข CVE-2026-34486 เป็นช่องโหว่ที่ทำให้ข้าม EncryptInterceptor ได้ ส่วนนี้ใช้เข้ารหัสข้อความระหว่างเครื่องในคลัสเตอร์ CISA เพิ่มรายการนี้เมื่อ 4 สิงหาคม 2026 และระบุว่าถูกนำไปโจมตีจริงแล้ว คนที่ใช้รุ่นกระทบควรเร่งตรวจการติดตั้งและวางแผนอัปเดต ไม่ควรมองเป็นเพียงการแก้บั๊กทั่วไป (รายการ KEV ของ CISA)
ใครต้องทำอะไร
- ผู้ดูแลระบบ: ตรวจรุ่น Tomcat ทุกโหนดที่ใช้คลัสเตอร์และ EncryptInterceptor แล้วเร่งอัปเดตรุ่นกระทบโดยไม่รอรอบบำรุงรักษาปกติ
- นักพัฒนา: หากแอปหรือชุดติดตั้งของคุณรวม Tomcat รุ่นกระทบและใช้คลัสเตอร์พร้อม EncryptInterceptor ให้เร่งเปลี่ยนรุ่นที่ใช้แล้วทดสอบก่อนนำขึ้นระบบ
เกิดอะไรขึ้น
Apache ระบุว่าการแก้ช่องโหว่เดิม CVE-2026-29146 มีข้อผิดพลาด ทำให้ข้าม EncryptInterceptor ได้ ปัญหานี้จัดเป็น CWE-311 คือข้อมูลสำคัญไม่ได้รับการเข้ารหัสตามที่ควร EncryptInterceptor ใช้เข้ารหัสข้อความที่ส่งข้อมูล session ระหว่างโหนด เมื่อข้ามส่วนนี้ได้ ความลับของข้อมูลก็อาจได้รับผลกระทบ (ประกาศ Apache, เอกสาร EncryptInterceptor)
Apache จัดความรุนแรงเป็น Important ส่วนข้อมูลประเมินของ CISA ในระเบียน CVE ให้ CVSS v3.1 ที่ 7.5 ระดับ High โดยระบุผลกระทบด้านความลับของข้อมูลสูง (ระเบียน CVE ฉบับข้อมูล)
CISA ยังระบุว่าสามารถใช้ช่องโหว่นี้ร่วมกับ CVE-2025-24813 ได้ แต่ไม่ได้แจกแจงเงื่อนไขของการโจมตีต่อเนื่องไว้ กำหนดแก้คือ 7 สิงหาคม 2026 สำหรับหน่วยงานที่อยู่ภายใต้ข้อบังคับของ CISA (ข้อมูล KEV)
ใครโดนและรุ่นที่แก้
Apache ระบุรุ่นที่ได้รับผลกระทบตามตาราง และให้ย้ายไปใช้รุ่นแก้ในสายเดียวกัน ไม่ได้ระบุว่าทุกรุ่นที่เก่ากว่านี้มีช่องโหว่หมายเลขนี้ (Tomcat 11, Tomcat 10, Tomcat 9)
| สายรุ่น | รุ่นที่ได้รับผลกระทบ | รุ่นที่แก้ |
|---|---|---|
| Tomcat 11.0 | 11.0.20 | 11.0.21 |
| Tomcat 10.1 | 10.1.53 | 10.1.54 |
| Tomcat 9.0 | 9.0.116 | 9.0.117 |
ตรวจรุ่น Tomcat ที่รันแอปจริง รวมถึงชุดที่มากับซอฟต์แวร์อื่น และตรวจให้ครบทุกโหนดในคลัสเตอร์
ต้องทำอะไร
เริ่มจากตรวจว่าการติดตั้งใช้คลัสเตอร์และกำหนด EncryptInterceptor หรือไม่ จากนั้นเทียบรุ่นกับตาราง สำรองการตั้งค่าและแอปก่อนอัปเดต แล้วเลือกรุ่นที่มีแพตช์ในสายที่ใช้อยู่ สำหรับ Tomcat ที่รวมมากับซอฟต์แวร์อื่น ให้ใช้ชุดอัปเดตที่ผู้ผลิตซอฟต์แวร์นั้นรองรับ
หลังอัปเดต ให้เริ่มบริการใหม่และตรวจรุ่นของ process ที่ทำงานอยู่ แล้วทดสอบแอป การส่งต่อ session และตรวจ log ของคลัสเตอร์
ประกาศ Apache สำหรับ CVE นี้แนะนำให้อัปเกรด และไม่ได้ระบุ workaround เฉพาะไว้ การมี EncryptInterceptor อยู่ในไฟล์ตั้งค่าอย่างเดียวเลยยังใช้ยืนยันว่าปลอดภัยไม่ได้ หากตรวจพบพฤติกรรมผิดปกติ ควรเก็บหลักฐานและตรวจสอบเหตุการณ์ควบคู่กับการแพตช์
ส่วนตัวผมให้รายการนี้อยู่ในคิวแพตช์เร่งด่วนสำหรับคลัสเตอร์ที่ใช้รุ่นกระทบ เพราะมีการโจมตีจริงแล้ว ที่มา: CVE-2026-34486 (ประกาศผู้ผลิต Apache) และ CISA KEV เดี๋ยวกลับมาแก้เพิ่มให้ภายหลังครับ
Want us to set this up?
Get help with server setup, configuration, migration, or troubleshooting. Save time for the work that matters.
Hit something like this? Stuck somewhere?
Come trade notes on the LinuxThai board

Comments 0
No comments yet — be the first