ถ้าไม่แตะก็ไม่พัง ใช้ไม่ได้แล้ว เมื่อ AI ทำให้การเจาะเครื่องง่ายลงมาก
uptime เป็นปีเคยเป็นความภูมิใจของคนดูแลเครื่อง วันนี้มันคือป้ายบอกว่าแพตช์ค้างเป็นพันรายการ ในยุคที่ AI ช่วยคนธรรมดาเปลี่ยนช่องโหว่ให้เป็นของที่ยิงได้จริงภายในวันเดียว
สรุปใน 1 นาที
- อาการ/ปัญหา
- เครื่องที่ไม่ได้อัปเดตและ reboot มานานสะสมช่องโหว่ kernel หลักพันรายการ ขณะที่การโจมตีเกิดเร็วขึ้นและใช้ความรู้น้อยลงเพราะ AI
- ใครควรอ่าน
- คนดูแลเซิร์ฟเวอร์ Linux โดยเฉพาะ shared hosting หรือเครื่องที่มีผู้ใช้หลายราย
- ทางแก้แบบสั้น
- อัปเดตสม่ำเสมอ reboot ตามรอบ ดึงแพ็กเกจล่าสุดและเช็กบั๊กก่อนบูต ยืนยัน kernel หลังบูต และตั้งให้เครื่องล้มแล้วกลับมาเองได้เร็ว
พอดีเย็นวันที่ 17 พฤศจิกายน 2026 เครื่อง hosting ตัวหนึ่งที่ผมดูแลค้างไปเฉย ๆ ราว 45 นาที เครื่องยังตอบ ping ได้ แต่ SSH หน้าแผงควบคุม และเว็บทุกเว็บบนเครื่องเงียบหมด สุดท้ายต้องสั่ง reset จาก hypervisor สาเหตุแทบจะแน่นอนว่าเป็นบั๊ก ext4 ระดับ critical ใน kernel ของ Debian ที่ออกก่อนหน้านั้นไม่กี่วัน ซึ่งผู้ดูแลแพ็กเกจออกตัวแก้มาแล้วตั้งแต่วันก่อน แปลกดีที่ผมอัปเดต kernel เพราะเรื่องความปลอดภัย แต่ตัวอัปเดตเองกลับทำให้เครื่องล่ม คนที่ทำงานสายนี้มานานคงนึกถึงคำที่พูดกันมาตลอดว่า ถ้าไม่แตะก็ไม่พัง ผมเลยนั่งค้นต่อว่าคำนี้ยังใช้ได้อยู่ไหม คำตอบที่ได้คือไม่ได้แล้ว และเหตุผลหลักไม่ใช่แค่จำนวนช่องโหว่ แต่เป็นเพราะคนที่เจาะเครื่องได้วันนี้มีมากกว่าเมื่อก่อนหลายเท่า
เรื่อง AI ที่ถูกเอาไปใช้โจมตีในบทความนี้เล่าจากรายงานสาธารณะของบริษัทด้านความปลอดภัยและผู้ให้บริการ AI เพื่อให้เห็นว่าความเสี่ยงเปลี่ยนไปแค่ไหน ไม่มีวิธีหา ติดตั้ง หรือใช้เครื่องมือเหล่านั้น ตัวเลขส่วนใหญ่เป็นตัวเลขของผู้ขายเอง ผมใส่แหล่งไว้ท้ายบทความให้ไล่อ่านต่อได้
คืนที่เครื่องค้างเพราะตัวอัปเดตเอง
ตอนนั่งไล่ log ย้อนหลัง ผมเห็นว่าจุดอ่อนไม่ได้อยู่ที่ "อัปเดต" หรือ "ไม่อัปเดต" แต่อยู่ที่ลำดับการทำ เครื่องนี้ติดตั้งอัปเดตอัตโนมัติตอนเช้า แล้วรอ reboot ตามรอบ maintenance ตอนกลางคืน ลำดับเหตุการณ์จริงออกมาแบบนี้
ดูจากลำดับนี้ ตัวแก้ออกมาก่อนรอบ reboot หลายชั่วโมง แต่รอบ reboot ไม่ได้ดึงแพ็กเกจใหม่ก่อน เลยบูตเข้า kernel ที่ลงไว้ตั้งแต่เช้า ถ้าสั่ง apt-get update แล้วอัปเกรดตอนนั้น กับเปิดดู bug tracker ของ kernel ที่กำลังจะบูตสักหนึ่งนาที คืนนั้นก็จะไม่มีเรื่องอะไรให้เขียน
ผมไม่ได้เอาเรื่องนี้มาเล่าเพื่อบอกว่าอัปเดตอันตราย เพราะถ้าย้อนไปอีกทาง เครื่องที่ไม่แตะ kernel มาเป็นปีก็เสี่ยงอีกแบบ และความเสี่ยงแบบนั้นวันนี้ใหญ่กว่ามาก
ถ้าไม่แตะก็ไม่พัง เคยจริงในยุคที่คนเจาะได้มีไม่กี่คน
สมัยก่อนตัวเลข uptime ยาว ๆ คือเหรียญของคนดูแลเครื่อง เรื่องที่ถูกเล่าบ่อยที่สุดคือเซิร์ฟเวอร์ NetWare 3.12 ที่รันต่อเนื่องราว 16 ปีครึ่ง ก่อนถูกปลดในเดือนมีนาคม 2013 และเหตุผลที่ปลดก็ไม่ใช่ความปลอดภัย แต่เป็นเพราะฮาร์ดดิสก์ SCSI เสียงดังจนทนไม่ไหว ตั้งแต่ปี 2003 ก็มีบทความใน eWeek ทักแล้วว่าเครื่องที่ไม่เคย reboot น่าจะมีช่องโหว่ค้างสะสมอยู่ แต่ตอนนั้นคนยังรับความเสี่ยงนี้ได้
ช่องโหว่น้อย คนเจาะได้น้อย
ช่องโหว่ของ kernel มีปีละหลักสิบถึงหลักร้อย การเขียนโค้ดโจมตีต้องใช้คนที่รู้จริงและใช้เวลา เครื่องจำนวนมากอยู่ในเครือข่ายปิด คนที่จะมาเจาะเครื่องเล็ก ๆ ของร้านหรือโรงเรียนมีน้อยมาก การไม่แตะเลยเป็นเดิมพันที่พอไหว
ช่องโหว่หลักพัน คนเจาะได้เยอะขึ้นมาก
kernel ออก CVE ปีละหลายพัน ช่องโหว่ถูกยิงจริงภายในไม่กี่ชั่วโมงถึงสองวันหลังประกาศ และ AI ทำให้คนที่ไม่เคยเขียนโค้ดโจมตีเองก็ประกอบการโจมตีได้ การไม่แตะคือการเปิดประตูค้างไว้แล้วหวังว่าจะไม่มีใครเดินผ่าน
ส่วนตัวผมคิดว่าคำว่าถ้าไม่แตะก็ไม่พังมันไม่เคยผิดในตัวเอง มันแค่อิงอยู่กับความเชื่อข้อเดียว คือการเจาะเครื่องเป็นเรื่องยาก และสมมติฐานข้อนี้แหละที่หายไปแล้ว
สิ่งที่เปลี่ยนจริง ๆ คือคนโจมตี เพราะ AI
ตรงนี้คือประเด็นที่ผมอยากให้คนดูแลเครื่องเล็ก ๆ อ่านมากที่สุด เมื่อก่อนเราปลอบใจตัวเองได้ว่า ช่องโหว่มีก็จริง แต่คนที่เอาไปใช้เป็นมีน้อย และเขาคงไม่สนใจเครื่องเล็ก ๆ ของเรา วันนี้ข้อปลอบใจนี้ใช้ไม่ได้แล้ว
รายงานของ Unit 42 ปลายปี 2025 พูดถึงโมเดลภาษาที่ถูกทำมาเพื่ออาชญากรรมโดยเฉพาะ คือถอดข้อจำกัดด้านความปลอดภัยออกหมด ตัวหนึ่งขายแบบรายเดือนราว 50 ดอลลาร์ ในการทดสอบมันเขียนตัวเข้ารหัสไฟล์แบบ ransomware ที่ใช้งานได้พร้อมจดหมายเรียกค่าไถ่ อีกตัวแจกฟรี ติดตั้งบน Linux ได้ในราวห้านาที และสร้างข้อความ phishing กับคำสั่งยกระดับสิทธิ์ให้ได้ รายงานบอกว่าเครื่องมือพวกนี้ไม่ได้อยู่แค่ในมือกลุ่มเก่ง ๆ ระดับรัฐแล้ว
ฝั่งผู้ให้บริการ AI เองก็ออกมาเล่าเหมือนกัน Anthropic รายงานเมื่อสิงหาคม 2025 ว่าจับได้คนร้ายที่ใช้เครื่องมือเขียนโค้ดแบบ agent ช่วยขโมยข้อมูลและขู่เรียกเงินจากองค์กรอย่างน้อย 17 แห่ง รวมโรงพยาบาลและหน่วยงานรัฐ โดยให้ AI ช่วยตัดสินใจทั้งว่าจะเอาข้อมูลไหนออก และจะเขียนจดหมายขู่อย่างไร ส่วน Google รายงานเมื่อพฤศจิกายน 2025 ว่าตลาดขายเครื่องมือ AI ใต้ดินมีของขายครบแล้ว ทั้ง phishing เขียนมัลแวร์ และหาช่องโหว่ และพบมัลแวร์ที่เรียกใช้โมเดลภาษาระหว่างทำงานจริงเพื่อสร้างคำสั่งสำรวจเครื่องเหยื่อ
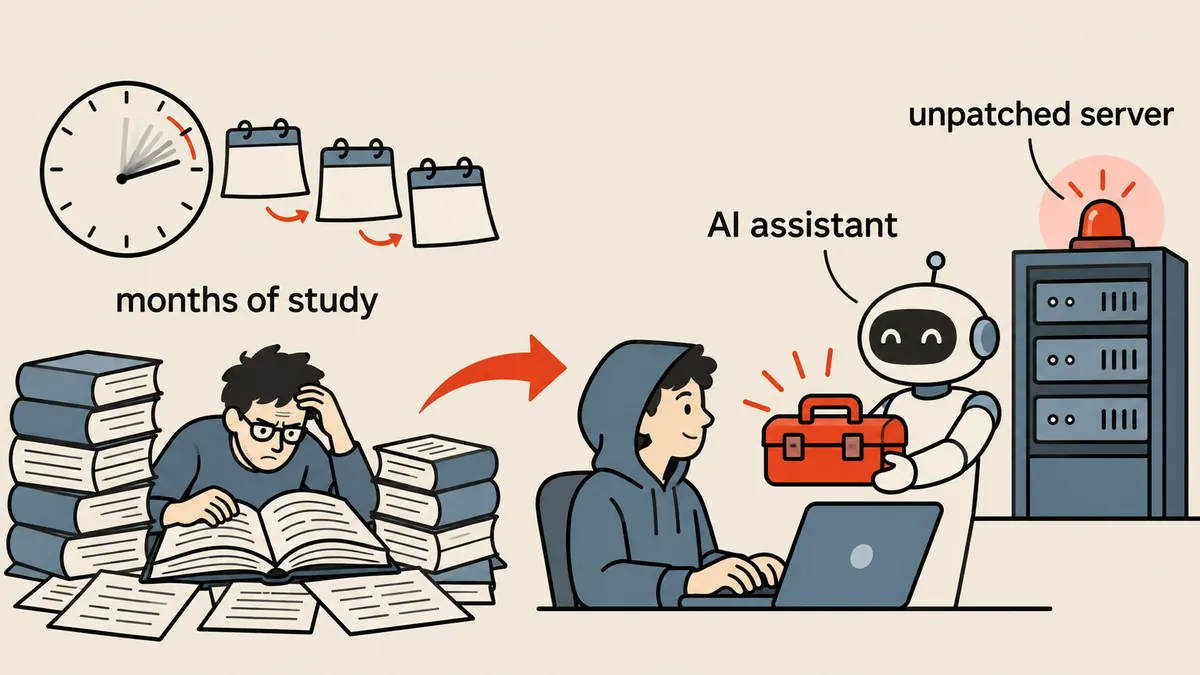
สั้น ๆ คือ เมื่อก่อนเราป้องกันตัวจากคนเก่งไม่กี่คน วันนี้ต้องป้องกันตัวจากคนธรรมดาจำนวนมากที่มีผู้ช่วยเก่ง ๆ อยู่ข้างตัว เครื่องที่ไม่เคยมีใครสนใจเลยไม่ได้ปลอดภัยเพราะไม่มีใครสนใจอีกแล้ว เพราะการสแกนหาเครื่องที่ยังไม่แพตช์ทั้งอินเทอร์เน็ตแทบไม่มีต้นทุน
ช่องโหว่ kernel วันนี้เป็นหลักพัน และ AI ไล่หาทีละพัน
ตั้งแต่กุมภาพันธ์ 2024 โครงการ Linux kernel ออกหมายเลข CVE เองและออกให้แทบทุก bug fix ที่อาจกระทบความปลอดภัย จำนวน CVE ของ kernel เลยพุ่งจากหลักร้อยเป็นหลักพันต่อปี ปี 2025 kernel ขึ้นเป็นผู้ออก CVE อันดับหนึ่งของโลก และในงาน Kernel Recipes 2026 Greg Kroah-Hartman พูดว่าออกราววันละ 33 รายการ ตัวเลขนี้เห็นได้ชัดใน changelog ของแพ็กเกจ kernel ของ Debian เองที่จำนวน CVE ที่อ้างถึงในแต่ละรุ่นโตขึ้นเรื่อย ๆ
CVE ส่วนใหญ่ไม่ได้ถูกใช้โจมตีจริง แต่จำนวนที่มากขนาดนี้ทำให้การเลือกแพตช์เฉพาะตัวที่สำคัญแทบเป็นไปไม่ได้ ผู้ดูแล stable kernel ก็พูดตรง ๆ ตั้งแต่ตุลาคม 2024 ว่าอย่า cherry-pick ให้ใช้ stable release ทั้งชุด
รายงานที่ผมอ่านแล้วต้องอ่านซ้ำคือของ OpenAI ฉบับ 4 พฤศจิกายน 2026 เขาทดลองให้ระบบ agent ไล่หาช่องโหว่ใน Linux kernel จากจุดที่น่าสงสัย 2,308 จุด ทำซ้ำได้จริง 1,724 รายการภายในราว 30 ชั่วโมง ในนั้นมี 948 รายการที่เป็นช่องโหว่ยกระดับสิทธิ์จากผู้ใช้ธรรมดาเป็น root และทำ exploit ใช้งานได้จริง (ตัวเลขที่ OpenAI นับเอง สื่อบางเจ้านับจำนวน exploit ได้มากกว่านี้) ค่าใช้จ่ายรอบนั้นราว 1.2 ล้านดอลลาร์ งานนี้ทำเพื่อหาและส่งแพตช์ให้ผู้ดูแล kernel ไม่ได้ทำเพื่อโจมตี แต่มันบอกเราชัด ๆ ว่างานที่เคยต้องใช้ผู้เชี่ยวชาญหลายเดือน วันนี้เครื่องจักรทำได้ในวันเดียว ข้อที่ผมเอามาใช้กับเครื่องตัวเองคือ บัญชีสิทธิ์ต่ำบนเครื่องที่ไม่อัปเดต ควรถือว่าแทบเท่ากับ root ไปแล้ว
ทำไมเรื่องนี้หนักสำหรับ shared hosting บนเครื่องเดียวมีลูกค้าหลายราย แต่ละรายรันโค้ดของตัวเอง ปลั๊กอินเก่าตัวเดียวพอให้คนร้ายได้ shell ระดับผู้ใช้ธรรมดา ถ้า kernel ค้างแพตช์ ช่องโหว่ยกระดับสิทธิ์จะเปลี่ยนเหตุการณ์ "เว็บเดียวโดน" เป็น "ทั้งเครื่องโดน" ตัวอย่างที่ชัดคือ CVE-2024-1086 ใน netfilter ที่ CISA ระบุว่ากลุ่ม ransomware เอาไปใช้จริง โค้ดที่มีปัญหาอยู่ใน kernel มาตั้งแต่ปี 2014
เวลาระหว่างประกาศกับโดนยิงเหลือไม่กี่ชั่วโมง
อีกเรื่องที่เปลี่ยนคือเวลา VulnCheck รายงานว่าช่องโหว่ที่ถูกยืนยันว่าโดนยิงจริงในปี 2025 ราว 29% มีหลักฐานการโจมตีตั้งแต่ก่อนหรือในวันที่ประกาศ CVE รายงานกลางปี 2026 ของ CrowdStrike บอกว่าการยิงช่องโหว่ที่มี proof-of-concept ออกมาแล้ว 88% เกิดภายใน 48 ชั่วโมง และบางกลุ่มยิงภายใน 24 ชั่วโมง
ลองเอาตัวเลขนี้มาวางข้างรอบอัปเดตของเครื่องทั่วไปดู ถ้าผมรอ reboot เดือนละครั้งตามความเคยชิน ช่วงที่เครื่องเปิดรับการโจมตีอาจยาวเกือบ 30 วัน ขณะที่คนร้ายต้องการแค่วันหรือสองวัน รอบ reboot รายเดือนเลยเป็นแค่ขั้นต่ำ ไม่ใช่เป้าหมาย และต้องมีช่องให้ reboot เร็วกว่ารอบเมื่อช่องโหว่ไหนเข้ารายการ CISA KEV หรือเป็นช่องโหว่ยกระดับสิทธิ์ที่มีโค้ดโจมตีออกมาแล้ว
unattended upgrades ติดตั้ง kernel ใหม่ลงดิสก์ แต่เครื่องยังรัน kernel ตัวเก่าในหน่วยความจำจนกว่าจะ reboot ใครดูแค่ว่า apt ไม่มีอะไรค้างแล้วสบายใจ คือความปลอดภัยแบบหลอกตา ต้องเช็ก uname -r เทียบกับตัวที่ติดตั้งล่าสุดเสมอ
แต่อัปเดตแบบไม่ดูก็พังได้จริง
ถ้าการอัปเดตปลอดภัยร้อยเปอร์เซ็นต์ เรื่องนี้คงจบง่าย ความจริงคือไม่ใช่ ธันวาคม 2023 Debian ต้องเลื่อนการออก 12.3 เพราะ kernel 6.1.64 มีบั๊กทำข้อมูลบน ext4 เสียหาย และประกาศให้หยุดอัปเดตชั่วคราว โดยเฉพาะเครื่องที่ใช้ unattended upgrades ส่วนคืนที่เครื่องผมค้างก็เป็นบั๊ก ext4 อีกตัวที่มีคนแจ้งเข้ามาหลายรายในวันเดียว
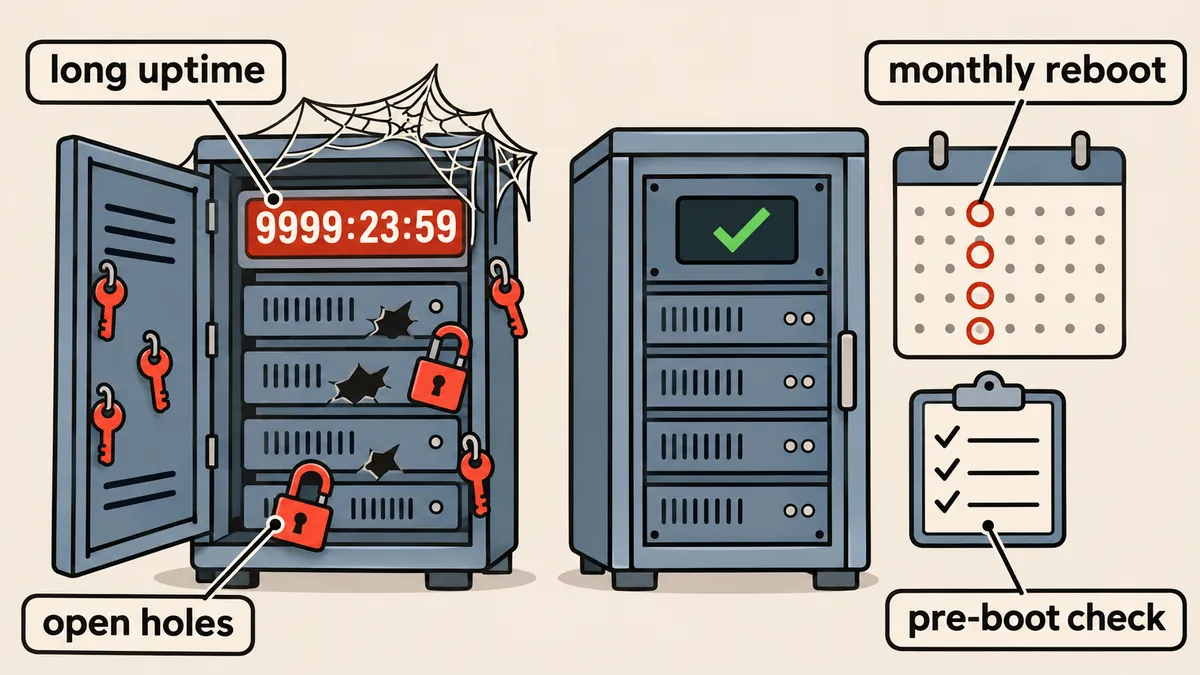
ผมเลยมองว่าคำถามไม่ใช่ "อัปเดตหรือไม่อัปเดต" แต่คือ "อัปเดตอย่างไรให้เร็วพอ และพังน้อยพอ" ส่วนตัวผมเลือกทางที่ reboot บ่อยแต่มีด่านตรวจก่อนบูต แทนที่จะ reboot นาน ๆ ครั้งแล้วลุ้นเอาวันนั้น ใครมีงบทำคลัสเตอร์ที่ย้าย VM ไปมาได้ หรือใช้ live patching ของ RHEL หรือ Ubuntu ก็ลดความถี่ reboot ลงได้ ตามกำลังงบและงานของแต่ละที่ แต่ live patching ช่วยยืดเวลาเท่านั้น สุดท้ายก็ยังต้อง reboot เป็นระยะอยู่ดี
วิธีที่ผมใช้ตอนนี้ หลังคืนนั้น
- reboot ตามรอบ และเร็วกว่ารอบเมื่อจำเป็น ถ้ามีช่องโหว่ kernel เข้า CISA KEV หรือช่องโหว่ยกระดับสิทธิ์ที่มีโค้ดโจมตีแล้ว ไม่รอรอบ
- ก่อน reboot ทุกครั้ง ดึงแพ็กเกจใหม่ตอนนั้น ไม่ใช้ตัวที่ติดตั้งไว้ตั้งแต่เช้า
- เช็กบั๊กร้ายแรงของ kernel ที่กำลังจะบูต ถ้ามีระดับ critical หรือ grave ให้รอตัวแก้
- ยืนยันหลังบูต ว่ารัน kernel ตัวล่าสุดที่ติดตั้งจริง และเก็บตัวก่อนหน้าไว้ถอยกลับ
- ให้เครื่องล้มแล้วกลับมาเอง เมื่อเกิด oops ให้ reboot เองภายในราว 10 วินาที แทนที่จะค้างเป็นชั่วโมง
- เก็บหลักฐานไว้นอกเครื่อง ส่ง log ของ kernel ไปอีกเครื่องผ่าน netconsole ข้อความ oops จะไม่หายไปพร้อมดิสก์ที่ค้าง
ข้อ 2 กับ 3 ผมรวมเป็นสคริปต์เล็ก ๆ ที่รันก่อน reboot ทุกรอบ บน Debian มีแพ็กเกจ apt-listbugs ที่ดึงรายการบั๊กร้ายแรงของแพ็กเกจจาก bug tracker มาให้ดูได้เลย
#!/bin/sh
# pre-reboot.sh : ดึงแพ็กเกจล่าสุดแล้วดูบั๊กร้ายแรงของ kernel ก่อน reboot
set -e
apt-get update
apt-get -y full-upgrade
# หาแพ็กเกจ kernel ตัวจริงที่ meta package ชี้อยู่ แล้วดูบั๊กระดับ critical / grave
pkg=$(apt-cache depends linux-image-amd64 | awk '/Depends: linux-image-/{print $2; exit}')
echo "kernel ที่จะบูต: $pkg"
apt-listbugs -s critical,grave list "$pkg" || true
# ถ้ามีบรรทัดนี้ แปลว่ามีแพ็กเกจที่ต้อง reboot ถึงจะมีผล
[ -f /var/run/reboot-required ] && cat /var/run/reboot-required.pkgs
หลังเครื่องกลับขึ้นมา ผมเทียบ kernel ที่รันอยู่กับตัวที่ติดตั้งล่าสุด ถ้าไม่ตรงแปลว่าบูตผิดตัว หรือ bootloader ยังชี้ตัวเก่า
running=$(uname -r)
newest=$(ls -1 /boot/vmlinuz-* | sed 's|/boot/vmlinuz-||' | sort -V | tail -n 1)
echo "running: $running"
echo "newest : $newest"
[ "$running" = "$newest" ] && echo "OK บูตเข้าตัวล่าสุดแล้ว" || echo "WARN ยังไม่ได้รันตัวล่าสุด"
ข้อ 5 ใช้ค่า sysctl สองตัว ไฟล์นี้วางไว้ใน /etc/sysctl.d/ แล้วสั่ง sysctl --system
# /etc/sysctl.d/90-panic.conf
# เมื่อ kernel เจอ oops ให้ panic เลย แล้ว reboot เองใน 10 วินาที
kernel.panic_on_oops = 1
kernel.panic = 10
ข้อ 6 ส่ง log ไปอีกเครื่องในวงเดียวกัน ตัวอย่างนี้ใช้ที่อยู่สมมติ log วิ่งเป็น UDP ไม่เข้ารหัส ใช้ได้เฉพาะวงที่เชื่อถือได้ ใส่ชื่อ netconsole ไว้ใน /etc/modules-load.d/netconsole.conf ให้โหลดตอนบูต เครื่องปลายทางแค่เปิดรับ UDP แล้วเขียนลงไฟล์
# /etc/modprobe.d/netconsole.conf
# รูปแบบ: <port ต้นทาง>@<IP ต้นทาง>/<interface>,<port ปลายทาง>@<IP ปลายทาง>/
options netconsole [email protected]/eth0,[email protected]/
ค่านี้ทำให้เครื่อง reboot ทันทีเมื่อเจอ oops ทุกชนิด รวมถึง oops ที่บางครั้งเครื่องยังพอทำงานต่อได้ ผมเลือกแบบนี้เพราะสำหรับ hosting การค้างเป็นชั่วโมงแย่กว่าการ reboot สิบวินาที แต่เครื่องที่มีงานยาวรันค้างอยู่หรือฐานข้อมูลที่ไม่ชอบการดับกะทันหัน ต้องชั่งเอง และต้องมี backup ที่กู้ได้จริงก่อนเปิดใช้
ถ้าอยากเห็นวิธีอัปเดตทีละเครื่องแบบ canary ก่อนลามไปเครื่องอื่น ผมเขียนแยกไว้ที่ อัปเดต apt สองเครื่องแบบ canary พร้อม health gate และรายการช่องโหว่ kernel ที่ถูกยิงจริงช่วงที่ผ่านมาอยู่ใน Linux kernel 6 ช่องโหว่ลง CISA KEV
ความหมายใหม่ของคำว่าเครื่องนิ่ง
ผู้ใช้ FreeBSD คนหนึ่งพูดไว้ตั้งแต่ปี 2005 ว่า สิ่งที่ต้องรับประกันคือ uptime ของบริการ ไม่ใช่ uptime ของเซิร์ฟเวอร์ ผมว่าประโยคนี้ใช้ได้ดีกว่าเดิมอีกในวันนี้ เครื่องนิ่งในความหมายของผมตอนนี้มีสามข้อ บริการพร้อมใช้แม้เครื่องจะ reboot บ้าง reboot ได้อย่างมั่นใจเพราะทำเป็นประจำ และล้มแล้วกลับมาเร็วพร้อมหลักฐานว่าล้มเพราะอะไร ระบบที่ไม่ได้ reboot มาหลายปีก็คือระบบที่ไม่เคยถูกทดสอบการบูตมาหลายปี และมักพังในวันที่ถูกบังคับให้ reboot พอดี
สรุปคือคำว่าถ้าไม่แตะก็ไม่พังใช้กับเครื่องที่ต่ออินเทอร์เน็ตและมีผู้ใช้หลายรายไม่ได้แล้ว เพราะช่องโหว่ kernel มาเป็นหลักพัน เวลาระหว่างประกาศกับโดนยิงเหลือไม่กี่ชั่วโมง และ AI ที่ถูกถอดข้อจำกัดทำให้คนที่ไม่เคยเจาะเครื่องเป็นก็เริ่มเจาะได้ แต่คำตอบก็ไม่ใช่อัปเดตทุกอย่างทันทีแบบไม่ดู คำตอบที่ผมใช้คืออัปเดตสม่ำเสมอ reboot เป็นประจำ ตรวจก่อนบูต ยืนยันหลังบูต และให้เครื่องล้มแล้วลุกเองได้ ถ้ามีวิธีลด downtime บนเครื่องเดี่ยวที่ผมยังไม่ได้พูดถึง ผมอยากรู้ครับ
แหล่งอ้างอิง
- Unit 42 ผ่าน BleepingComputer: Malicious LLMs empower inexperienced hackers
- Anthropic: Detecting and countering misuse of AI, August 2025
- Google Threat Intelligence Group: Threat actor usage of AI tools
- OpenAI: A thousand fewer paths to root
- CrowdStrike 2026 Threat Hunting Report
- VulnCheck: State of Exploitation 2026
- Security Affairs: CVE-2024-1086 ถูกใช้ใน ransomware
- Debian News: Debian 12.3 image release delayed
- Slashdot: NetWare 3.12 server taken down after 16 years
- eWeek: Could Server Uptime Bring Security Downtime?
ถ้าตัวเลขของผู้ขายเปลี่ยนเมื่อรายงานฉบับใหม่ออก หรือผมอ่านรายงานตกหล่นตรงไหน เดี๋ยวกลับมาแก้เพิ่มให้ภายหลังครับ
อยากให้เราทำให้ไหม?
ให้เราช่วยติดตั้ง ตั้งค่า ย้ายระบบ หรือแก้ปัญหาเซิร์ฟเวอร์ เพื่อให้คุณมีเวลาไปทำงานที่สำคัญกว่า
เคยเจองานแบบนี้ไหม? ติดตรงไหน?
มาแลกวิธีกันต่อในบอร์ด LinuxThai
ความคิดเห็น 0
ยังไม่มีความคิดเห็น — เป็นคนแรกเลย